



Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

В первой половине 2018 года решения «Лаборатории Касперского» зафиксировали атаки вредоносного ПО на более чем 40% компьютеров АСУ. В большей степени пострадали Вьетнам, Алжир и Марокко, а самой безопасной оказалась Дания. Эти данные приводятся в отчёте Kaspersky Lab ICS CERT о ландшафте угроз для систем промышленной автоматизации в первом полугодии 2018 года.

Кибератаки на промышленные компьютеры считаются чрезвычайно опасной угрозой, поскольку они могут приводить к финансовым потерям и простою производства. Более того, подобные инциденты на предприятиях могут серьёзно подорвать социальное благосостояние, экологию и макроэкономику всего региона.

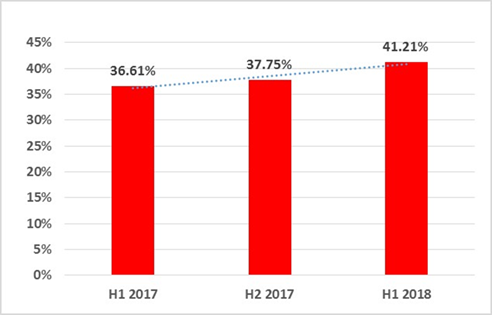
Статистика, собранная исследователями «Лаборатории Касперского», показывает, что в первой половине 2018 года 41,2% компьютеров АСУ были атакованы по меньшей мере один раз. И этот показатель продолжает расти: за последние полгода он увеличился с 37,75% до 41,21%.

Статистика показывает, что в развивающихся странах наибольший процент промышленных устройств, пострадавших от киберугроз. Ведущими странами по количеству компьютеров АСУ, атакованных в 2018 году, оказались Вьетнам (75,1%), Алжир (71,6%) и Марокко (64,8%). Что касается самых безопасных в этом плане государств, ими стали Дания (14%), Ирландия (14,4%) и Швейцария (15,9%).

В России наблюдается снижение количества атакованных компьютеров АСУ: за отчётный период этот показатель составил 45% – на 2 п.п. меньше, чем во втором полугодии 2017 года. При этом Россия заняла первое место среди всех европейских стран по проценту атакованных компьютеров АСУ.

Основным источником заражений устройств в технологической инфраструктуре компаний по-прежнему остаётся интернет: в первой половине 2018 года на 27% компьютеров АСУ были заблокированы угрозы, источником которых являлась Сеть. Второе место занимают съёмные носители (8,4%), а третье – почтовые программы (3,8%).

«Процент кибератак на компьютеры АСУ вызывает беспокойство. Наш совет – уделять внимание безопасности систем с самого начала интеграции, когда их элементы впервые подключаются к интернету: пренебрежение защитными решениями на данном этапе может привести к плачевным последствиям», – отметил Кирилл Круглов, эксперт команды ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru