



Блокировщик рекламы Adware Doctor для macOS оказался шпионом

Блокировщик рекламы Adware Doctor для macOS оказался шпионом

Блокировщик рекламы Adware Doctor для macOS оказался шпионом

Патрик Уордл, знаменитый эксперт в области безопасности, раскрыл пользователям глаза на скрытые возможности популярного приложения для операционной системы macOS Adware Doctor. Оказалось, что предназначенный для блокировки рекламы софт попросту мог следить за пользователями.

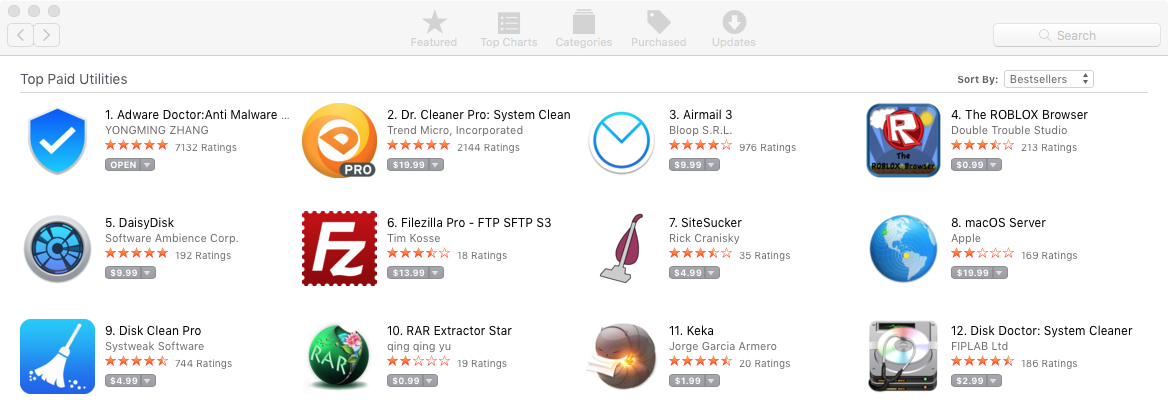
Еще больше забавляет тот факт, что за приложение надо платить — разработчики хотят $4,99. Исходя из описания, Adware Doctor поможет пользователям удалить с компьютера все рекламные, и даже вредоносные программы.

Уордл пишет, что Adware Doctor может собирать полученную в системе информацию (вроде истории браузера и списка программ) в специальный ZIP-архив. После этого приложение отправляет все собранные данные на один из китайских серверов.

Все происходит в тихом режиме — пользователю не выводятся никакие запросы, его никак не оповещают. Исследователь считает, что доступ к таким данным приложение получает путем обмана пользователей.

Уордл утверждает, что связался с Apple еще месяц назад, корпорация пообещала изучить проблемное приложение, однако до сих пор нет никаких видимых изменений — Adware Doctor все так же доступен в официальном магазине приложений. Именно поэтому специалист опубликовал информацию о нем.

Удивительно, что в разделе платных приложений Adware Doctor занимает первое место среди самых доходных программ.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru