



Исследователи обнаружили новый вредонос, взломав 512-битный ключ RSA

Исследователи обнаружили новый вредонос, взломав 512-битный ключ RSA

Исследователи обнаружили новый вредонос, взломав 512-битный ключ RSA

Исследователи в области безопасности обнаружили новый вид вредоносной программы и инфраструктуру киберпреступников, которые ответственны за ряд серьезных целевых атак. Получивший имя Chainshot, вредонос используется на ранних этапах для активации загрузчика конечного пейлоада всей злонамеренной цепочки.

Вредоносную программу зафиксировали специалисты компании Palo Alto Networks после исследования 0-day эксплойта для Adobe Flash (CVE-2018-5002). Этот эксплойт использовался в серии целенаправленных кибератак.

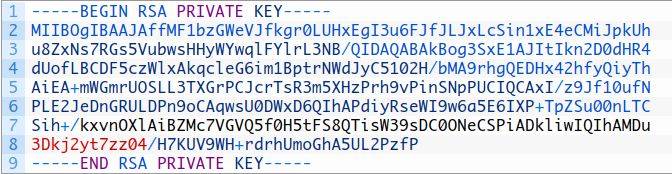
Изучая трафик, которым вредонос обменивался с командным сервером C&C, находящимся под контролем злоумышленников, аналитики отметили, что вредоносная составляющая была зашифрована с помощью 512-битного ключа RSA.

Взлом такого ключа в настоящее время более чем возможен, понадобится только заплатить за аренду облачной вычислительной мощности и несколько часов ожидания.

«В то время как закрытый ключ остается только в памяти, публичный ключ отправляется на сервер злоумышленников. На стороне сервера модуль публичного ключа используется вместе с жестко запрограммированным индексом 0x10001 для шифрования 128-битного ключа AES, который ранее использовался для шифрования полезной нагрузки эксплойта и шелл-кода», — объясняют специалисты в своем отчете.

Используя модель Factory as a Service (FaaS), исследователи смогли вычислить ключ дешифрования и получить доступ к вредоносной программе Chainshot.

Помимо всего прочего, Chainshot содержит код, предназначенный для поиска и обхода антивирусных решений таких компаний, как «Лаборатория Касперского» и Bitdefender. Это актуально как для x86, так и для x64 платформ.

Основная задача Chainshot — доставить на зараженный компьютер другую вредоносную программу.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru