



Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

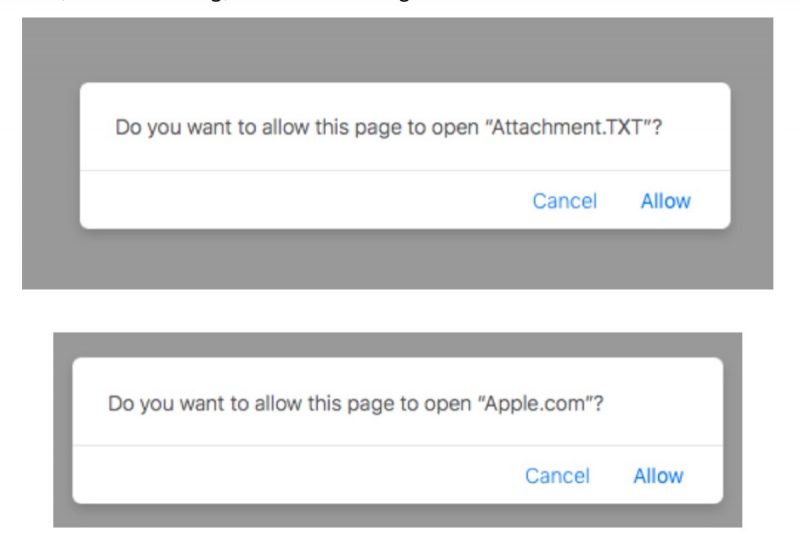
Известный исследователь в области безопасности Патрик Уордл продемонстрировал уязвимость браузера Safari в операционной системе macOS — злоумышленник может удаленно заразить компьютер жертвы с помощью эксплуатации всплывающий окон вида «Do you want to allow...» («Хотите ли вы разрешить...»).

Сама атака производится в момент посещения пользователем определенного веб-сайта. Уордл объясняет, что эксплойт использует обработчики документов, которые запрашивают разрешение на открытие ссылки или файла в другом приложении.

Например, когда файлы в формате PDF надо просмотреть в режиме предварительного просмотра. Обработчики URL-адресов работают аналогичным образом — уведомляя macOS о том, что они могут принять определенные форматы файлов.

Таким образом, злоумышленник может заманить пользователя на сайт, где будет лежать ZIP-файл, который автоматически загрузится и распакуется, в результате этого злонамеренная составляющая будет зарегистрирована в файловой системе пользователя.

«Как только жертва посещает определенный сайт, мы запускаем загрузку архива .zip, который содержит вредоносное приложение. Если жертва использует Safari, архив будет автоматически распакован, так как операционная система Apple имеет тенденцию автоматически открывать “безопасные” файлы», — объясняет эксперт.

«Такая особенность работы системы является ключевым моментом, так как вредоносное приложение мигом попадет в файловую систему пользователя».

На следующем этапе вредоносная веб-страница запустит код, который сможет загружать или просматривать пользовательскую схему URL. Это позволит заставить macOS активировать обработчик URL и запустить приложение.

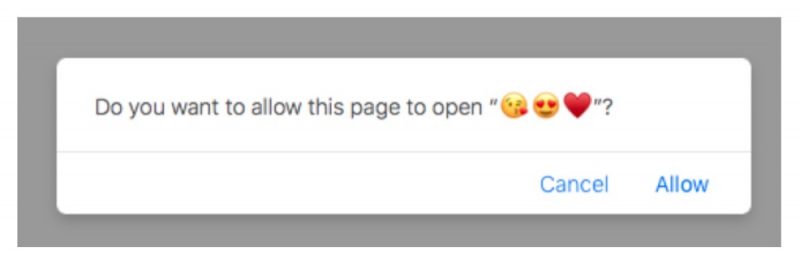
Это действие активируется с помощью диалогового окна Safari, которые включает опции «Разрешить» и «Отменить». Однако всплывающий текст и параметры в этом случае полностью контролируются злоумышленником, что позволяет запутать и обмануть пользователя.

Исследователь рекомендует пользователям отключить распаковку «безопасных» файлов.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru