



Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Йонатан Клинсма, исследователь киберугроз из компании RiskIQ, обнаружил, что неправильно сконфигурированные сервера дарквеба способствуют идентификации публичных IP-адресов. Эксперт продемонстрировал, насколько важно правильно настроить скрытую службу (hidden service).

Все знают, что одной из основных целей сайта в «темной сети» является затруднение идентификации владельца сайта. Однако, чтобы правильно анонимизировать ресурс, владелец должен правильно настроить веб-сервер.

Клинсма утверждает, что ему удалось обнаружить множество сайтов в сети Tor, которые используют SSL-сертификаты при неправильно настроенной скрытой службе — она доступна извне. Эксперт смог легко связать неверно сконфигурированную скрытую службу Tor с соответствующим публичным IP-адресом.

Клинсма сказал, что такая ошибка в конфигурации встречается довольно часто.

«Ошибка заключается в том, что у владельцев сайтов есть локальный сервер Apache или Nginx, прослушивающий любой (* или 0.0.0.0) IP-адрес. Это значит, что соединения Tor будут работать открыто, как и внешние соединения», — объясняет эксперт.

«Это особенно актуально, когда брандмауэр не используется. Эти серверы должны быть настроены только для прослушивания 127.0.0.1».

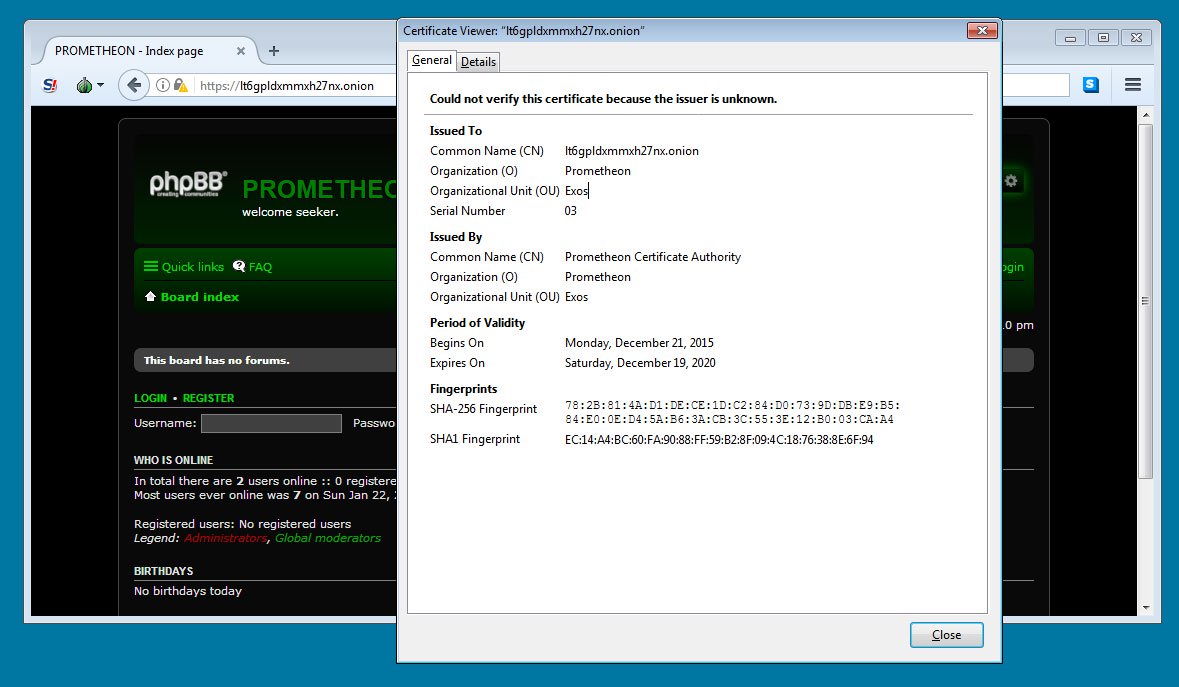
Когда владельцы сайтов добавляют сертификат SSL, они связывают домен .onion с сертификатом. Вот пример:

Таким образом, эксперту легко удалось вычислить публичный IP-адрес.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru