



Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

После месяцев тайной разработки за ширмой новый IoT-ботнет пошел в атаку. За последние две недели исследователи в области безопасности все чаще и чаще замечали новый вредонос на своих радарах. Ботнет получил имя Hakai (с японского — «разрушение»), впервые его обнаружили эксперты NewSky Security в июне.

Первоначальная версия Hakai была основана на Qbot (также Gafgyt, Bashlite, Lizkebab, Torlus или LizardStresser), этот IoT-зловред просочился в Сеть несколько лет назад.

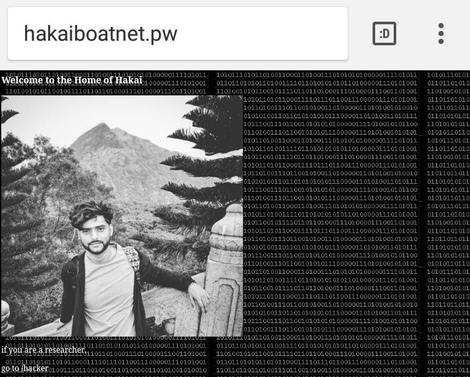
Эксперт NewSky Security Анкит Анубхав заявил, что автор ботнета изначально хотел привлечь внимание.

«Он лично попросил меня осветить эту историю. Более того, он разместил мою фотографию на главной странице командного сервера C&C — hakaiboatnet[.]pw», — сказал Анубхав.

Вскоре Hakai начал активно атаковать устройства пользователей.

«Первая атака была зафиксирована 21 июля. Ботнет пытался эксплуатировать уязвимость под идентификатором CVE-2017-17215, которая затрагивает Huawei HG352», — продолжает Анубхав.

И с этих пор активность Hakai только увеличивается — к середине августа на ботнет обратили внимание и другие ИБ-эксперты. Зловред пытался заразить как можно больше устройств, а также использовать как можно больше уязвимостей.

Чуть позже ботнет начал использовать уязвимости в маршрутизаторах D-Link, поддерживающих протокол HNAP, а также маршрутизаторы Realtek и IoT-устройства, которые использовали более старую и уязвимую версию Realtek SDK.

Помимо этого Hakai также включает сканер Telnet, с чьей помощью пытается проникнуть в устройства, на которых пользователи не изменили пароли по умолчанию либо же использовали простые пароли вроде «root», «admin», «1234».

Исследователи также сообщили о двух новых вариантах Hakai, которые в последнее время также были замечены в атаках — Kenjiro и Izuku.

Несмотря на то, что активность Hakai продолжает расти, его автор внезапно залег на дно, прервав всякий контакт с исследователями безопасности. Он даже перенес свой командный центр C&C на другой домен.

Специалисты считают, что это связано с поимкой автора другого громкого ботнета — Satori. Как известно, на прошлой неделе 20-летний житель Ванкувера был обвинен в управлении знаменитым ботнетом Satori.

Согласно некоторым сообщениям, обвиняемый сам отчаянно привлекал внимание СМИ к своей киберпреступной деятельности. В этом прослеживается его сходство с автором Hakai.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru