



Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Платформа Atlas Quantum, занимающаяся инвестициями криптовалют, подтвердила, что стала жертвой утечки данных, которая раскрыла персональные данные всех пользователей данного сервиса. В результате пострадали примерно 261 000 клиентов.

Об утечке сообщил проект Троя Ханта «Have I Been Pwned», который получил копию скомпрометированных данных.

Украденные данные, предположительно, включали имена клиентов, номера телефонов, адреса электронной почты и остатки на счетах.

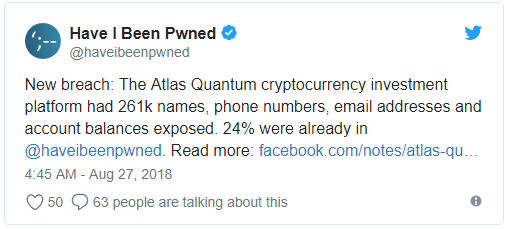
В официальном аккаунте Twitter «Have I Been Pwned» представители сообщили о киберинциденте:

Atlas Quantum подтвердила факт утечки в воскресение вечером на своей странице в Facebook. В компании заявили, что в настоящее время занимаются расследованием данного инцидента. Также платформа отметила, что киберпреступникам не удалось украсть средства со счетов пользователей.

«В ходе инцидента мы приняли незамедлительные меры для защиты базы данных. При этом пароли и секретные ключи остались зашифрованными», — говорится в сообщении Atlas Quantum.

Компания утверждает, что ей пришлось отключить некоторые функции платформы, однако пользователей уведомят сразу же, как только они снова станут доступны.

«Мы контролируем ситуацию относительно учетных записей клиентов, а также работаем над дополнительной защитой от мошенничества».

На данный момент сообщается, что была скомпрометирована вся база Atlas Quantum, что, конечно, представляет собой очень серьезную утечку.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru