



Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

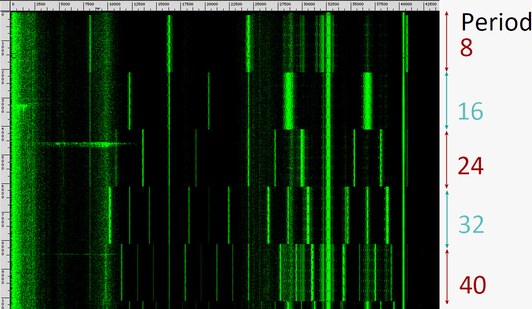
Группа исследователей обнаружила интересный способ узнать, что пользователь просматривает на своем мониторе. Для этого злоумышленникам нужно проанализировать ультразвуки, которые издает монитор пользователя.

Свой метод эксперты представили на конференции Crypto 2018, которая прошла во вторник в Санта-Барбаре.

Согласно докладу специалистов, злоумышленник может проанализировать лайвстримы или записи, сделанные рядом с монитором — например, из VoIP-звонка или видеочата.

Таким образом, атакующий может узнать, какой именно контент находился на экране пользователя, для этого всего лишь надо проанализировать «акустические утечки». Несмотря на то, что расстояние и микрофоны ухудшают передачу такого сигнала, исследователи все же смогли извлечь информацию с расстояния около 10 метров.

Эран Тромер, исследователь в области криптографии и безопасности, принимавший участие в исследовании, так прокомментировал эту находку:

«Я думаю, такая атака демонстрирует, насколько часто игнорируются физические явления в случае с обеспечением безопасности устройств. Конечно, такие явления не принимались во внимание производителями, однако они существуют, что создает определенную уязвимость в безопасности».

Отмечается, что возможность атаки существует из-за формы утечки данных, которую можно охарактеризовать как «утечка по физическим боковым каналам». Она происходит не благодаря программной ошибке, а из-за непреднамеренных взаимодействий между аппаратной составляющей компьютера и обрабатываемых ей данных.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru