



Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

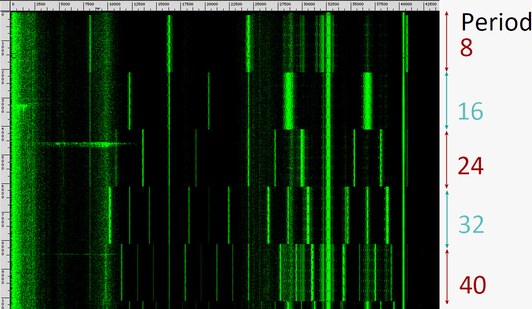
Группа исследователей обнаружила интересный способ узнать, что пользователь просматривает на своем мониторе. Для этого злоумышленникам нужно проанализировать ультразвуки, которые издает монитор пользователя.

Свой метод эксперты представили на конференции Crypto 2018, которая прошла во вторник в Санта-Барбаре.

Согласно докладу специалистов, злоумышленник может проанализировать лайвстримы или записи, сделанные рядом с монитором — например, из VoIP-звонка или видеочата.

Таким образом, атакующий может узнать, какой именно контент находился на экране пользователя, для этого всего лишь надо проанализировать «акустические утечки». Несмотря на то, что расстояние и микрофоны ухудшают передачу такого сигнала, исследователи все же смогли извлечь информацию с расстояния около 10 метров.

Эран Тромер, исследователь в области криптографии и безопасности, принимавший участие в исследовании, так прокомментировал эту находку:

«Я думаю, такая атака демонстрирует, насколько часто игнорируются физические явления в случае с обеспечением безопасности устройств. Конечно, такие явления не принимались во внимание производителями, однако они существуют, что создает определенную уязвимость в безопасности».

Отмечается, что возможность атаки существует из-за формы утечки данных, которую можно охарактеризовать как «утечка по физическим боковым каналам». Она происходит не благодаря программной ошибке, а из-за непреднамеренных взаимодействий между аппаратной составляющей компьютера и обрабатываемых ей данных.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru