



Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Интернет вещей (Internet of Things) полон проблем кибербезопасности. Об очередной такой проблеме рассказал исследователь Avast Мартин Хрон, она завязана на использовании небезопасных серверов MQTT.

MQTT (или Message Queue Telemetry Transport) представляет собой упрощенный сетевой протокол, работающий поверх TCP/IP. Используется для обмена сообщениями между устройствами по принципу издатель-подписчик.

«MQTT работает по принципу RSS-канала: вы подписываетесь на тему, и как только кто-то публикует что-то по этой теме, материал доставляется всем подписчикам», — объясняет Хрон.

Чтобы такой шаблон работал, нужен брокер сообщений.

«У нас есть MQTT-сервер (брокер) со встроенными возможностями безопасности, который служит “курьером” между всеми компонентами. Также есть центр умного дома, который организует все наши устройства и оснащает всю систему интеллектом. Есть еще различные устройства, совместимые с MQTT, которые подключены к серверу-брокеру».

Эксперт уточняет, что сама проблема безопасности находится не в протоколе или Mosquitto (наиболее распространенном программном обеспечении для этих целей), а в неправильной конфигурации серверов MQTT.

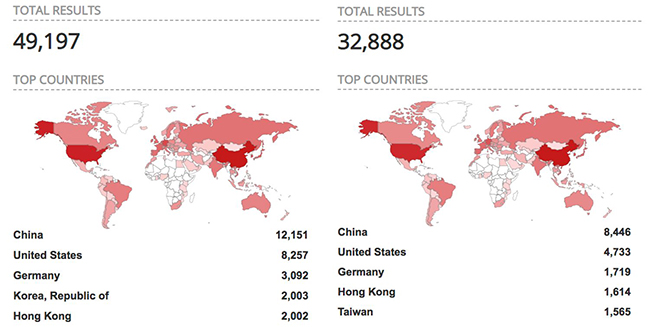
Используя специализированную поисковую систему Shodan, эксперты Avast обнаружили более 49 000 серверов MQTT, которые были открыты наружу в Сеть. При этом из них почти 33 000 серверов не имели парольной защиты, что позволяет злоумышленникам получить доступ к ним и ко всем сообщениям, которые через них проходят.

«Более того, поскольку большинство пользователей не настраивают средства контроля доступа в процессе настройки Mosquitto, киберпреступники могут получить полный контроль над всеми устройствами умного дома», — продолжает исследователь.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru