



В Skype наконец запустили сквозное шифрование

В Skype наконец запустили сквозное шифрование

В Skype наконец запустили сквозное шифрование

Еще в январе Microsoft начала тестирование сквозного шифрования в популярном приложении для общения Skype. И теперь стало известно, что корпорация наконец ввела новую технологию конфиденциальности в эксплуатацию.

Нововведение получило имя «Частная беседа» (или «Private Conversations» в английской версии клиента).

Функция доступна пользователям Windows, Android, iOS, macOS и Linux. В Microsoft уверяют, что сквозное шифрование будет применяться для аудиовызовов, текстовых сообщений, а также для передачи аудио- и видеофайлов.

Для этих целей приложение будет использовать алгоритм сквозного шифрования «Signal Protocol» от Open Whisper Systems.

Стоит обратить внимание — пользователь может иметь лишь один приватный чат в рамках одного устройства.

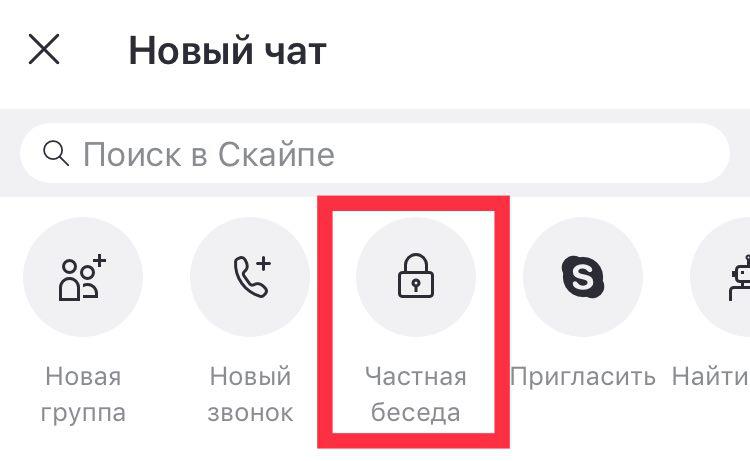
Чтобы воспользоваться нововведением на мобильном устройстве, выполните следующие шаги:

  1. Нажмите значок нового чата.
  2. Выберите в списке «Частная беседа».

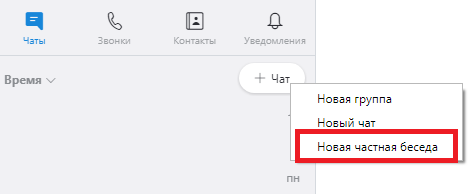
На десктопе:

  1. Нажмите кнопку нового чата.
  2. Выберите «Новая частная беседа».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru