



Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

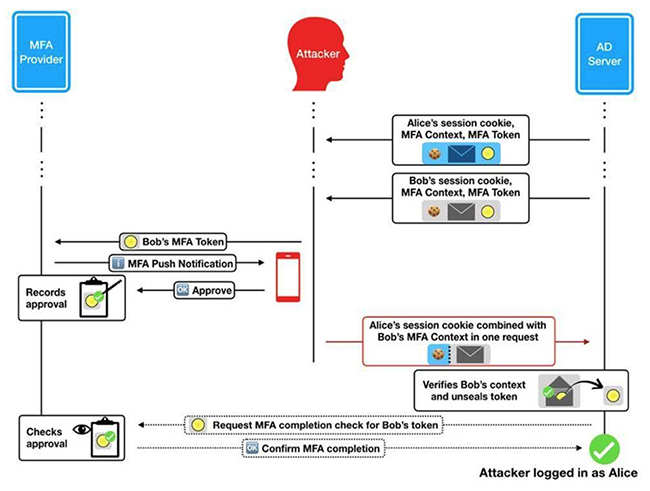
Новая уязвимость в службе Active Directory Federation Services (ADFS), разработанной Microsoft, позволяет использовать двухфакторную аутентификацию одного аккаунта для других учетных записей в организации. Проблему обнаружил эксперт из Okta REX Эндрю Ли.

Брешь получила идентификатор CVE-2018-8340, используя ее вкупе с несложной фишинговой схемой, злоумышленник может поставить под угрозу учетные записи, принадлежащие другим сотрудникам или руководителям организации.

Также атакующий может получить доступ к конфиденциальной информации через различные ресурсы компании.

«Многие организации полагаются на ADFS в качестве некого гейткипера. Агенты ADFS представляют собой расширения, которые позволяют службе взаимодействовать с провайдером 2FA, которому делегируется проверка многофакторной аутентификации», — объясняет Ли.

«Среди провайдеров 2FA, кроме самой Microsoft, есть и сторонние вендоры: Okta, Gemalto, Duo, Authlogics, RSA и SecureAuth».

Обнаруженная Ли возникает из-за того, что протокол проверяет учетные данные и факторы самой аутентификации, но при этом предоставленный фактор не связан с фактической учетной записью.

Эксплуатация этой уязвимости наиболее очевидна и возможна со стороны злонамеренного инсайдера, у которого при этом имеется собственный легитимный аккаунт. Однако использовать брешь может также злоумышленник, который получит доступ к легитимной учетной записи.

Сценарий атаки проще осуществить с помощью аккаунта, имеющего низкие права доступа. После получения доступа атакующий сможет скомпрометировать аккаунт с более высокими привилегиями, используя ту же брешь.

Эксперт попытался разработать собственную концепцию устранения этой уязвимости, однако это у него получилось лишь частично. Также Ли сообщил о проблеме Microsoft, которая выпустила соответствующий патч.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru