



Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Представители хакерской группировки «Киберберкут» рассказали о планах Вооруженных сил Украины. Киберпреступники утверждают, что ВСУ готовят террористический акт на Донбассе, в ходе которого будет применяться радиоактивные материалы.

Соответствующая информация была опубликована на официальном сайте «Киберберкута» вчера, 15 августа.

Хакеры сообщают, что ВСУ хотят отравить воду в канале «Северский Донец - Донбасс», а затем обвинить в этом руководство непризнанной Донецкой республики.

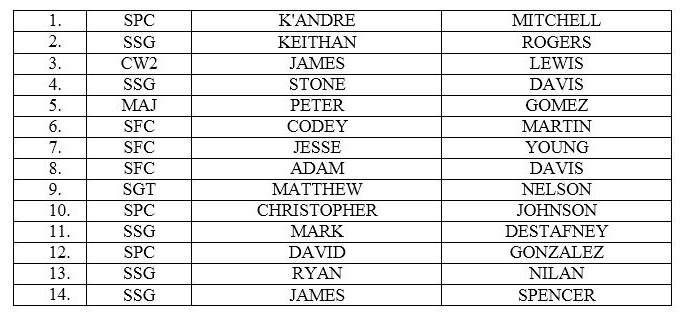
«Проведение этой спецоперации поручено диверсионной группе ССО, которая с 2017 года проходит подготовку на базе 142 учебно-тренировочного центра (в/ч А2772) в Бердичеве, Житомирская область. Согласно перечню иностранных военных специалистов, находящихся в Украине, обучение этой группы проводят 14 американских инструкторов», — пишет «Киберберкут».

Представители группы даже опубликовали список, в котором содержатся имена этих 14 американских инструкторов.

«Кроме того, у нас есть основания полагать, что куратором этой операции является Эрик Принс, бывший основатель и владелец частной военной компании Blackwater, печально известной своими тайными операциями под «чужим флагом» и расстрелом мирных жителей в Ираке», — продолжают хакеры.

На данном этапе безоговорочно верить этой информации, конечно же, не стоит — слишком мало доказательств, да и те не совсем однозначные.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru