



Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Представители хакерской группировки «Киберберкут» рассказали о планах Вооруженных сил Украины. Киберпреступники утверждают, что ВСУ готовят террористический акт на Донбассе, в ходе которого будет применяться радиоактивные материалы.

Соответствующая информация была опубликована на официальном сайте «Киберберкута» вчера, 15 августа.

Хакеры сообщают, что ВСУ хотят отравить воду в канале «Северский Донец - Донбасс», а затем обвинить в этом руководство непризнанной Донецкой республики.

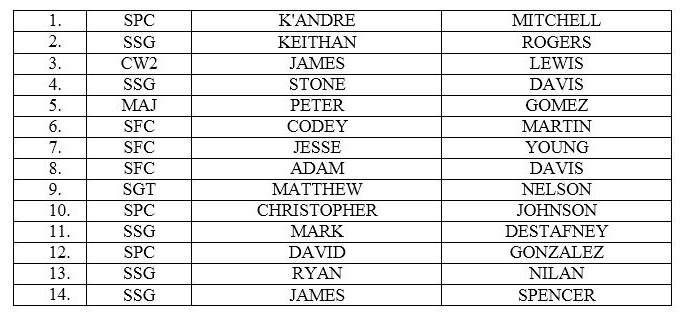
«Проведение этой спецоперации поручено диверсионной группе ССО, которая с 2017 года проходит подготовку на базе 142 учебно-тренировочного центра (в/ч А2772) в Бердичеве, Житомирская область. Согласно перечню иностранных военных специалистов, находящихся в Украине, обучение этой группы проводят 14 американских инструкторов», — пишет «Киберберкут».

Представители группы даже опубликовали список, в котором содержатся имена этих 14 американских инструкторов.

«Кроме того, у нас есть основания полагать, что куратором этой операции является Эрик Принс, бывший основатель и владелец частной военной компании Blackwater, печально известной своими тайными операциями под «чужим флагом» и расстрелом мирных жителей в Ираке», — продолжают хакеры.

На данном этапе безоговорочно верить этой информации, конечно же, не стоит — слишком мало доказательств, да и те не совсем однозначные.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru