



Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Хакеры Киберберкут рассказали о подготовке ВСУ террористического акта

Представители хакерской группировки «Киберберкут» рассказали о планах Вооруженных сил Украины. Киберпреступники утверждают, что ВСУ готовят террористический акт на Донбассе, в ходе которого будет применяться радиоактивные материалы.

Соответствующая информация была опубликована на официальном сайте «Киберберкута» вчера, 15 августа.

Хакеры сообщают, что ВСУ хотят отравить воду в канале «Северский Донец - Донбасс», а затем обвинить в этом руководство непризнанной Донецкой республики.

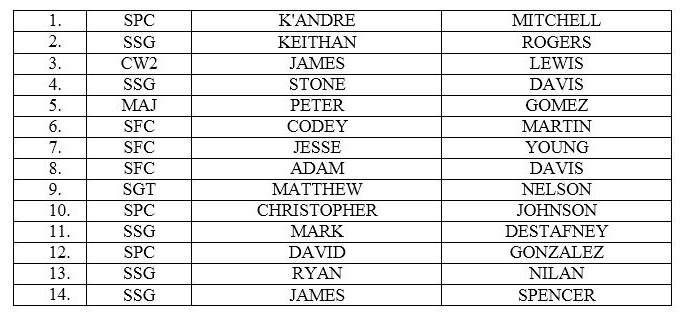
«Проведение этой спецоперации поручено диверсионной группе ССО, которая с 2017 года проходит подготовку на базе 142 учебно-тренировочного центра (в/ч А2772) в Бердичеве, Житомирская область. Согласно перечню иностранных военных специалистов, находящихся в Украине, обучение этой группы проводят 14 американских инструкторов», — пишет «Киберберкут».

Представители группы даже опубликовали список, в котором содержатся имена этих 14 американских инструкторов.

«Кроме того, у нас есть основания полагать, что куратором этой операции является Эрик Принс, бывший основатель и владелец частной военной компании Blackwater, печально известной своими тайными операциями под «чужим флагом» и расстрелом мирных жителей в Ираке», — продолжают хакеры.

На данном этапе безоговорочно верить этой информации, конечно же, не стоит — слишком мало доказательств, да и те не совсем однозначные.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru