



Sonatype выпустила бесплатный инструмент обнаружения брешей на GitHub

Sonatype выпустила бесплатный инструмент обнаружения брешей на GitHub

Sonatype выпустила бесплатный инструмент обнаружения брешей на GitHub

Sonatype хочет помочь предприятиям выявлять и устранять уязвимости, чтобы на выходе получался более безопасный код. Вчера компания объявила о выходе бесплатного инструмента под названием DepShield, который способен предложить базовый уровень защиты для разработчиков GitHub.

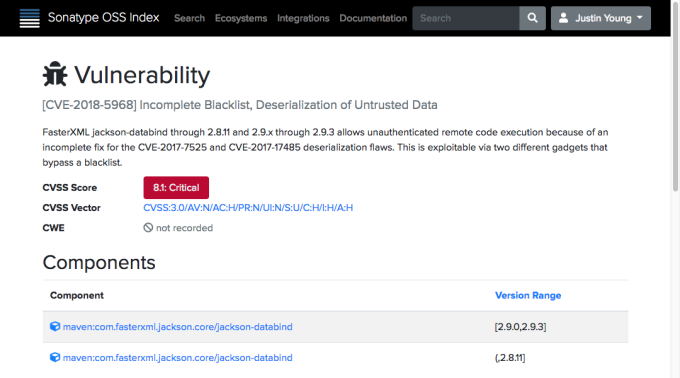
Есть коммерческая и бесплатная версии этого проекта. У Sonatype есть база данных уязвимостей, которая называется OSS Index. По словам гендиректора компании Уэйна Джексона, Sonatype собирает эту информацию из многих источников.

Как только разработчик установит DepShield, инструмент сразу проверит код в GitHub на наличие известных уязвимостей в базе OSS Index. При обнаружении каких-либо проблем инструмент даст рекомендации, как их исправить.

В коммерческой версии можно настроить автоматизацию исправления обнаруженных известных уязвимостей. Бесплатная же версия просто позволяет разработчику узнать, есть ли проблемы безопасности, исправлять придется вручную.

«DepShield и OSS Index позволят разработчиком ясно представлять, что находится внутри их приложений. Благодаря этому они смогут устранить уязвимости», — объясняет Джексон.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru