



Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Некоторые популярные Android-приложения могут быть уязвимы для нового типа кибератак, который получил название «Man-in-the-Disk». Проблему обнаружила команда Check Point, используя Man-in-the-Disk, злоумышленники могут привести к сбою в работе приложений или запустить в системе вредоносный код.

Схема новой атаки, по словам экспертов, завязана на использовании приложениями «Внешнего хранилища» («External Storage»). Это один из двух методов хранения данных, реализованных в Android.

Атака Man-in-the-Disk может сработать по двум причинам. Во-первых, любое приложение может вмешаться в данные внешнего хранилища другого приложения. Во-вторых, почти все приложения запрашивают это разрешение, следовательно, пользователи готовы предоставить его, не подозревая о рисках безопасности.

Команда Check Point провела тесты, в ходе которых им удалось создать вредоносное приложение, маскирующееся под фонарик. При установке это приложение запрашивало разрешение на хранение данных на внешнем хранилище устройства, а в дальнейшем использовало это разрешение для атаки других приложений.

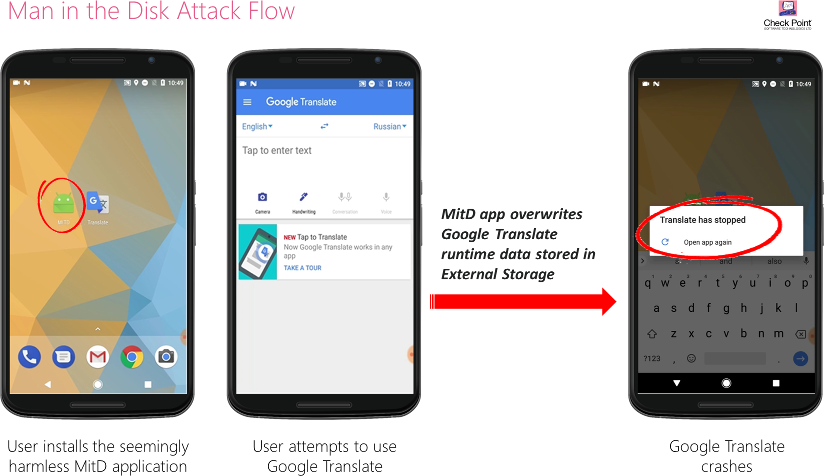
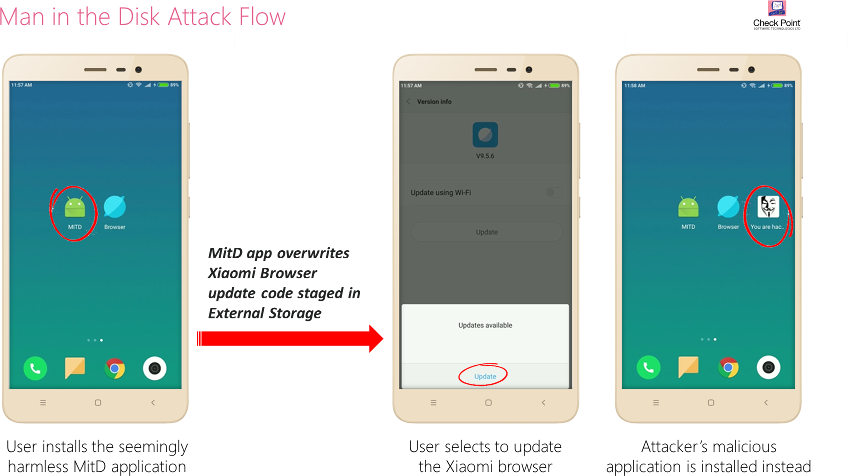
Исследователи утверждают, что им удалось осуществить два вида атак — привести к сбою в работе других приложений, а также обновить другие приложения до вредоносных версий.

Первый вид этой атаки работает примитивно — приложение вмешивается в файлы внешнего хранилища другого приложения, вставляя туда некорректные данные, которые приводят к сбою в работе программы.

Потенциально этот метод можно использовать для борьбы с конкурирующими приложениями, или же использовать сбой для инъекции вредоносного кода. Если у атакуемого приложения больше привилегий в системе, чем у вредоносного (в данном случае фонарика), тогда злоумышленник может повысить свои права в системе.

Во втором типе этой атаки, как утверждают исследователи, злоумышленники могут контролировать внешнее хранилище в моменты, когда приложения получают обновления. Check Point утверждает, что атакующие могут свободно подменять файлы на внешнем хранилище, что приведет к установке вредоносной версии того или иного приложения.

Среди уязвимых для «Man-in-the-Disk» приложений есть очень популярные:

  • Google Translate
  • Google Voice Typing
  • Yandex Translate
  • Yandex Search (уязвимо к атаке сбоя в работе)
  • Xiaomi Browser (уязвимо к подмене файлов обновления)
Подпишитесь на новости

Рынок микроэлектроники в России может достичь 1,5 трлн рублей

России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.

В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.

Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.

Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.

Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.

До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.

RSS: Новости на портале Anti-Malware.ru