



Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Некоторые популярные Android-приложения могут быть уязвимы для нового типа кибератак, который получил название «Man-in-the-Disk». Проблему обнаружила команда Check Point, используя Man-in-the-Disk, злоумышленники могут привести к сбою в работе приложений или запустить в системе вредоносный код.

Схема новой атаки, по словам экспертов, завязана на использовании приложениями «Внешнего хранилища» («External Storage»). Это один из двух методов хранения данных, реализованных в Android.

Атака Man-in-the-Disk может сработать по двум причинам. Во-первых, любое приложение может вмешаться в данные внешнего хранилища другого приложения. Во-вторых, почти все приложения запрашивают это разрешение, следовательно, пользователи готовы предоставить его, не подозревая о рисках безопасности.

Команда Check Point провела тесты, в ходе которых им удалось создать вредоносное приложение, маскирующееся под фонарик. При установке это приложение запрашивало разрешение на хранение данных на внешнем хранилище устройства, а в дальнейшем использовало это разрешение для атаки других приложений.

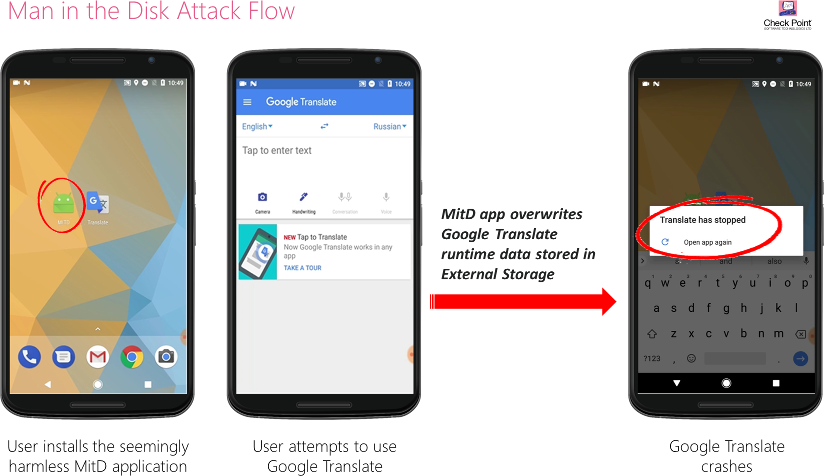
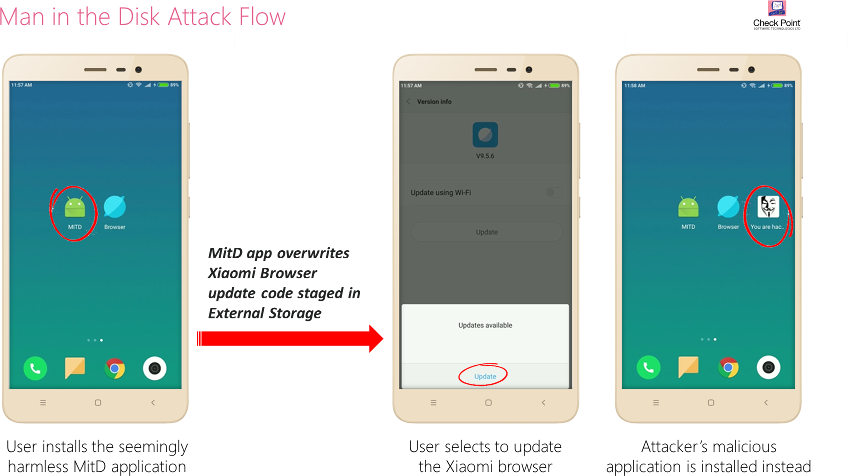
Исследователи утверждают, что им удалось осуществить два вида атак — привести к сбою в работе других приложений, а также обновить другие приложения до вредоносных версий.

Первый вид этой атаки работает примитивно — приложение вмешивается в файлы внешнего хранилища другого приложения, вставляя туда некорректные данные, которые приводят к сбою в работе программы.

Потенциально этот метод можно использовать для борьбы с конкурирующими приложениями, или же использовать сбой для инъекции вредоносного кода. Если у атакуемого приложения больше привилегий в системе, чем у вредоносного (в данном случае фонарика), тогда злоумышленник может повысить свои права в системе.

Во втором типе этой атаки, как утверждают исследователи, злоумышленники могут контролировать внешнее хранилище в моменты, когда приложения получают обновления. Check Point утверждает, что атакующие могут свободно подменять файлы на внешнем хранилище, что приведет к установке вредоносной версии того или иного приложения.

Среди уязвимых для «Man-in-the-Disk» приложений есть очень популярные:

  • Google Translate
  • Google Voice Typing
  • Yandex Translate
  • Yandex Search (уязвимо к атаке сбоя в работе)
  • Xiaomi Browser (уязвимо к подмене файлов обновления)
Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru