



В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

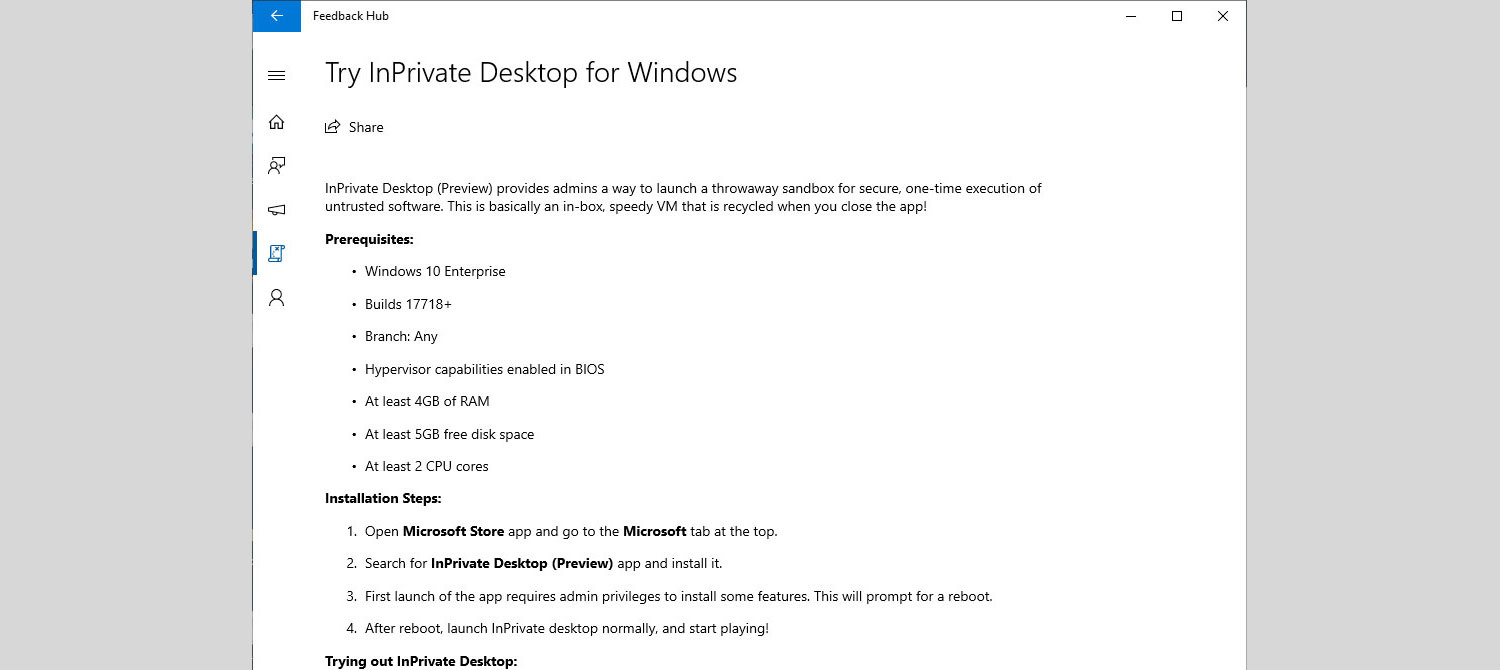
На днях стало известно, что Microsoft планирует реализовать в Windows 10 новую функцию для декстопа, которая будет по возможностям походить на песочницу (изолированную среду). Функция получит имя «InPrivate Desktop», он позволит администраторам запускать подозрительные исполняемые файлы в защищенной изолированной программной среде.

Таким образом, «InPrivate Desktop» поможет защитить саму систему и ее файлы от внесения каких-либо изменений нежелательными или вредоносными программами.

В сущности, это будет встроенная и быстродействующая виртуальная машина, которая будет запускаться каждый раз, когда вы открываете приложение.

Нововведение будет ориентировано на Windows 10 Enterprise. На данный момент известны следующие системные требования «InPrivate Desktop»:

  • Не менее 4 Гб оперативной памяти;
  • 5 Гб свободного места на диске;
  • Двухъядерный процессор;
  • Активированная в BIOS виртуализация процессора.

Сообщается, что установить «InPrivate Desktop» в будущем можно будет следующим образом:

  1. Открыть Microsoft Store и перейти на вкладку Microsoft вверху.
  2. Найти приложение InPrivate Desktop (Preview) и установить его.
  3. Для первого запуска приложения необходимы привилегии администратора (чтобы установить некоторые дополнительные функции). Потребуется перезагрузка.
  4. После перезагрузки можно запустить InPrivate Desktop и начать работу с ним.
Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru