



145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

Исследователи из Palo Alto Networks сообщили об обнаружении в официальном магазине Google Play 145 приложений для Android, содержащих вредоносные исполняемые файлы Microsoft Windows. То есть Android-приложения заражены Windows-вредоносном.

Само собой, этот код не может навредить самой операционной системе Android, так как предназначен для запуска в ОС от Microsoft.

Однако такая ситуация все равно вызывает беспокойство экспертов. Как они объясняют в своем блоге, разработчик, известный под псевдонимом «odieapps», создает приложения не в безопасной среде.

«Примечательно, что зараженные файлы APK не представляют угрозы для устройств Android, так как вредоносный код может работать только в Windows. Факт наличия такого кода в приложениях объясняется тем, что разработчики создают свои программы на зараженных системах Windows», — пишут исследователи.

«Это представляет угрозу для цепочки поставок приложений. Уже были случаи, когда скомпрометированные разработчики становились причиной киберэпидемий: KeRanger, XcodeGhost и NotPetya».

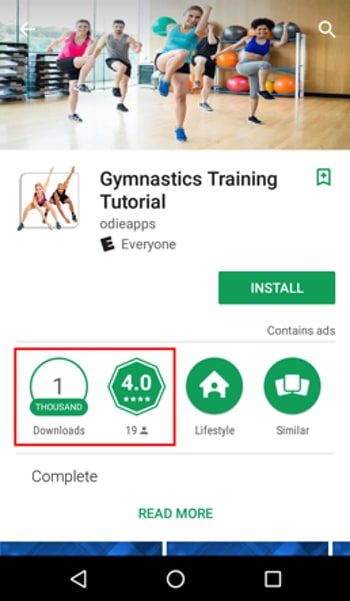
Специалисты обращают внимание, что некоторые из этих вредоносных приложений просуществовали в Google Play более полугода. Многие из них были загружены более тысячи раз и даже получили рейтинг в четыре звезды.

Среди зараженных приложений эксперты выделили:

  • Learn to Draw Clothing
  • Hair Paint Color
  • Men’s Design Ideas
  • Modification Trail
  • Gymnastics Training Tutorial

Исследователи объяснили, что произойдет, если содержащийся в этих приложениях код запустить на системах Windows. Вредоносная программа будет пытаться перехватывать нажатия клавиш, красть пароли, данные кредитных карт и любую другую конфиденциальную информацию.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru