



Трафик Telegram в понедельник был перехвачен Ираном

Трафик Telegram в понедельник был перехвачен Ираном

Трафик Telegram в понедельник был перехвачен Ираном

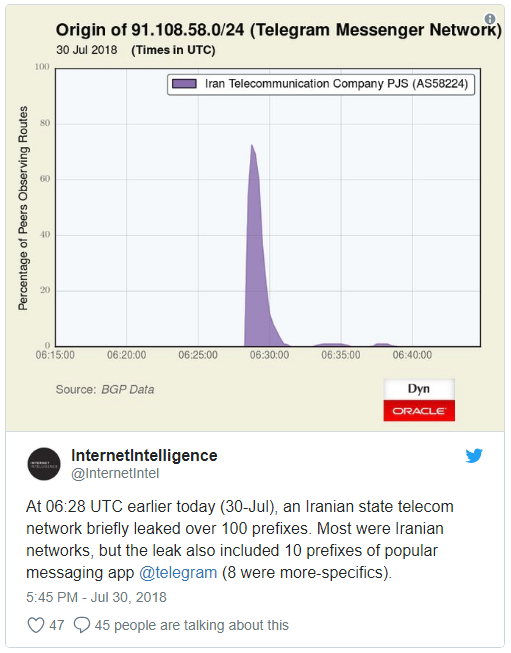
Иранская государственная телекоммуникационная компания в понедельник перехватила трафик популярного мессенджера Telegram. Это случилось за день до протестов по поводу экономического кризиса в стране.

Похоже на то, что была использована схема BGP-перехвата — несанкционированный захват группы IP-адресов, который приводит к тому, что данные, предназначенные для одного получателя, приходят совершенно другому.

О факте перехвата трафика сообщили специалисты компаний Oracle и Cisco. Oracle поделилась результатами своего мониторинга в Twitter:

BGP (Border Gateway Protocol, протокол граничного шлюза) — динамический протокол маршрутизации. Предназначен для обмена информацией о достижимости подсетей между автономными системами (АС, англ. AS — autonomous system), то есть группами маршрутизаторов под единым техническим и административным управлением, использующими протокол внутридоменной маршрутизации для определения маршрутов внутри себя и протокол междоменной маршрутизации для определения маршрутов доставки пакетов в другие АС.

Министр информации и коммуникационных технологий Ирана в понедельник прокомментировал в Twitter ситуацию, заявив:

«Если информация подтвердится, будь то преднамеренны акт или нет, ответственная компания понесет наказание».

В настоящее время идет расследование этого инцидента.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru