



Блефующие вымогатели заработали $50 000 на посетителях порносайтов

Блефующие вымогатели заработали $50 000 на посетителях порносайтов

Блефующие вымогатели заработали $50 000 на посетителях порносайтов

На днях появилась информация о злоумышленниках, вымогающих у пользователей биткоины в обмен на то, чтобы видеоролик, демонстрирующий их посещение сайтов для взрослых, не был опубликован. Так вот, исследователи в области безопасности утверждают, что этим киберпреступникам удалось заработать $50 000.

После обнаружения этой вредоносной кампании эксперт SecGuru начал отслеживать биткоин-адреса злоумышленников. Специалист обратил внимание на то, что пользователи, напуганные наличием компромата, действительно переводили мошенникам деньги.

Всего SecGuru изучил 42 адреса, которые злоумышленники использовали в ходе своей киберпреступной деятельности. Оказалось, что 30 жертв заплатили выкуп, что в сумме позволило мошенникам обогатиться на $50 000.

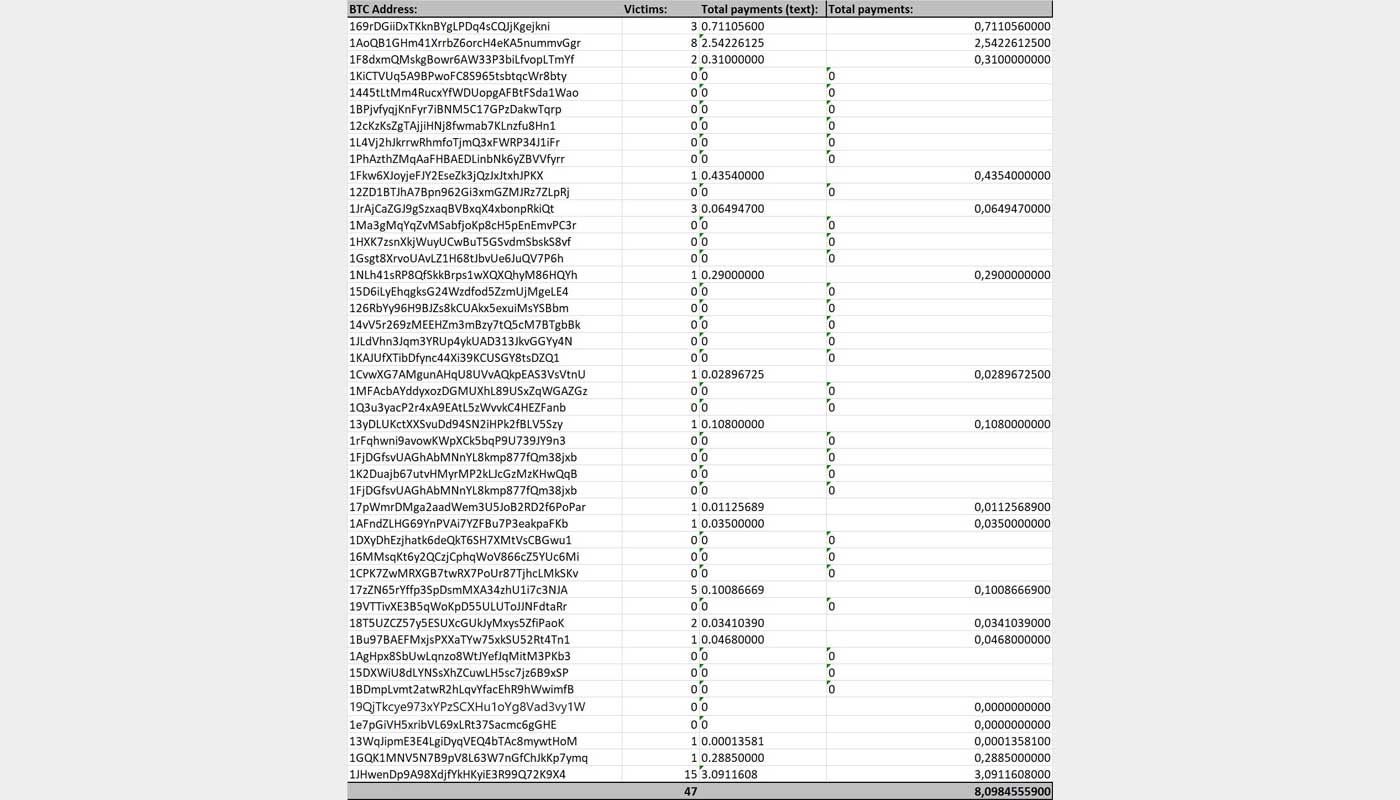
SecGuru опубликовал список платежей, с которым можно ознакомиться ниже:

Здесь мы можем видеть, что только на один адрес было переведено в районе 2,54 биткоинов, их собрали для злоумышленников 8 пользователей. По текущему курсу это эквивалентно 18 000 долларам США.

Киберпреступники, на самом деле, блефуют. Нет у них никакого видео. Они просто утверждают, что с помощью вредоносных программ, установленных в системе пользователя, они смогли записать видео с веб-камеры, доказывающее посещение ресурса для взрослых.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru