



Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Всего за один день автор вредоносной программы создал ботнет, который насчитывал 18 000 маршрутизаторов. Эту связку зараженных устройств обнаружили исследователи в области безопасности из NewSky Security.

Заразить устройства и создать ботнет получилось благодаря эксплуатации уязвимости в роутерах Huawei HG532, которая известна под идентификатором CVE-2017-17215.

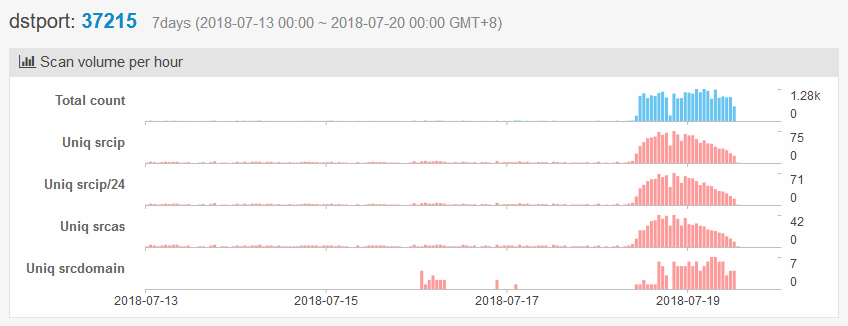
Активное сканирование этой уязвимости, которую можно использовать через порт 37215, началось в Сети вчера утром.

К вечеру исследователь безопасности NewSky Анкит Анубхав отметил, что ботнет уже насчитывает 18 000 зараженных маршрутизаторов. Эксперт утверждает, что стоящий за ботнетом злоумышленник сам связался с ним, хвастаясь своим достижением.

Киберпреступник даже предоставил список IP-адресов всех жертв.

Злоумышленник заявил, что его псевдоним «Anarchy» («Анархия»), он отказался объяснить причину своих действий.

Однако у Анубхава есть предположение, что Anarchy — это печально известный киберпреступник, проходящий под псевдонимом Wicked. Напомним, что Wicked причастен к созданию различных вариаций IoT-вредоноса Mirai.

Эти вариации известны под именами Wicked, Omni, и Owari (Sora), они использовались для DDoS-атак.

Специалиста поразила та легкость, с которой киберпреступник создал такой огромный ботнет всего за день. При этом он не использовал никому не известную 0-day уязвимость, а эксплуатировал давно всем известный баг. CVE-2017-17215 раньше использовал и Satori, и другие вредоносные программы, основанные на Mirai.

Также автор ботнета поделился своими планами — он хочет использовать другую уязвимость — CVE-2014-8361 — которая затрагивает маршрутизаторы Realtek, ее можно использовать через порт 52869.

«Anarchy уже начал тестирование использования уязвимости CVE-2014-8361», — поделился Анубхав.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru