



ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

Российская национальная база данных уязвимостей (БДУ) значительно уступает своим аналогам из Китая и США. К такому выводу пришли специалисты компании Recorded Future, которые взялись сравнить принципы работы этих трех БДУ.

Основное отличие, которое выделили специалисты — БДУ США охватывает все основные типы программного обеспечения, а вот российский аналог, судя по всему, сосредоточен на индексировании уязвимостей для аппаратного и программного обеспечения, используемого правительственными агентствами и КИИ.

В качестве примера исследователи приводят следующую статистику: 75 % проиндексированных уязвимостей связаны либо с браузерами, либо с АСУ ТП, а вот бреши в популярных системах управления контентом (CMS) вообще игнорируются.

Помимо этого, дыры в безопасности продуктов от Microsoft, Adobe и Linux освещаются гораздо лучше, чем недостатки в решениях IBM или Huawei.

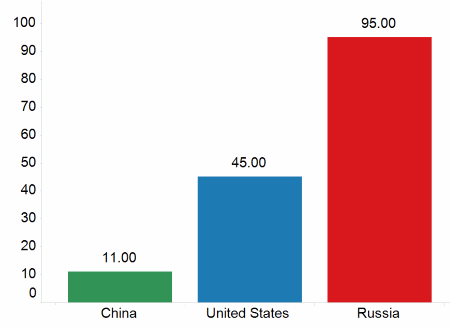
Также эксперты отметили довольно медленную индексацию проблем безопасности — в среднем у российской БДУ уходит на индексацию на 83 дня больше, чем у китайской базы; и на 50 дней больше, чем у американской.

Специалисты предоставили инфографику, которая демонстрирует отставание России в этом аспекте:

Но и это еще не все недостатки российского решения. Эксперты также утверждают, что работу российской БДУ можно назвать небрежной — база индексирует множество уязвимостей с разными CVE под одним идентификатором.

В других же случаях БДУ индексирует уязвимости с одним номером CVE под разными идентификаторами в самой базе.

Специалисты полагают, что плохая работа российской БДУ связана с тем, что ей управляет Федеральная служба по техническому и экспортному контролю (ФСТЭК). Объясняется это тем, что ФСТЭК сфокусирована на защите государственных объектов и субъектов КИИ.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru