



Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

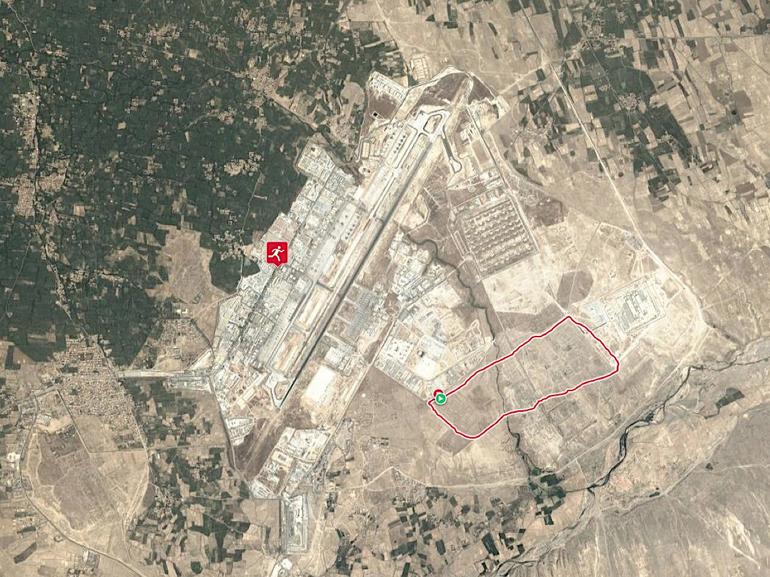
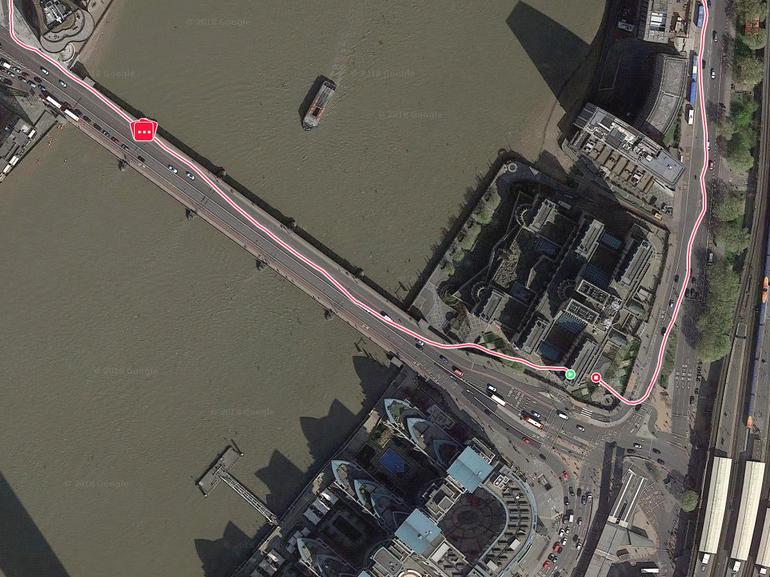
Популярное фитнес-приложение Polar Flow случайно раскрыло местоположение персонала, работающего на военных базах и в разведывательных службах. Polar Flow, разработанным компанией Polar, пользуются миллионы человек.

Вся проблема заключалась в том, что доступ к активности пользователя можно было получить довольно просто — изменив веб-адрес браузера. Таким образом, даже те учетные записи, чьи настройки конфиденциальности были выставлены на максимум, могли раскрыть, где живет человек.

Если мы говорим о раскрытии местожительства госслужащего или военного, такой подход может быстро стать угрозой национальной безопасности.

Во всем виноват API разработчиков компании, его можно использовать для извлечения активности пользователей, например, получить информацию о каждой пробежке.

Исследователям удалось выявить более 6400 пользователей приложения Polar Flow, которые работали в АНБ, Белом доме, MI6 и прочих важных спецслужбах. Среди юзеров были найдены имена офицеров и агентов иностранных разведывательных служб — присутствуют даже агенты ГРУ.

Используя полученные от Polar Flow данные, легко было определить, где человек проживает, причем количество запросов ничем не ограничивалось. Стало быть, злоумышленники или иностранные секретные службы могут собрать конфиденциальную информацию о миллионах пользователей.

Это не первый случай, когда приложение для фитнес-трекинга стало причиной проблем конфиденциальности. Например, информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru