



Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская группа кибершпионов пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа (advanced persistent threat, развитая устойчивая угроза) известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

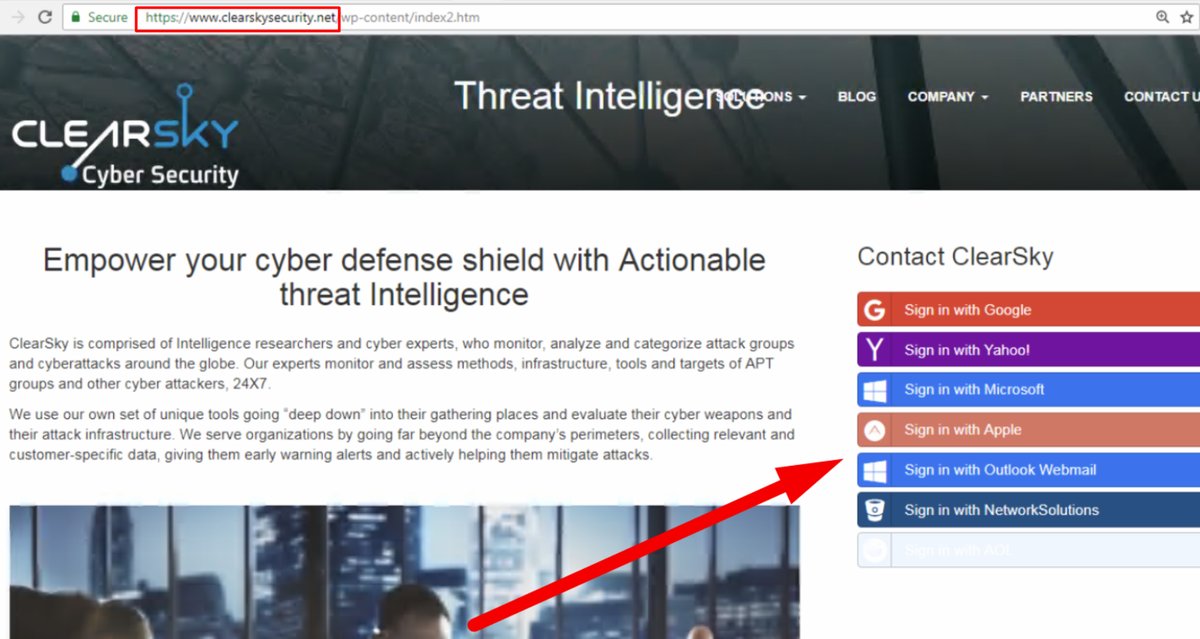
Киберпреступники скопировали официальный сайт ИБ-компании ClearSky Security, который разместили по адресу clearskysecurity.net (официальный сайт ClearSky находится по адресу ClearSky.com).

«Charming Kitten создали фишинговый сайт, который маскируется под ресурс нашей компании. Они скопировали страницы нашего портала, немного изменив их», — заявили представители легитимной компании ClearSky.

На скриншоте видна измененная часть — функция входа с использованием других площадок.

«Все эти элементы входа буду отправлять ваши данные злоумышленникам. У нашего официального сайта отсутствуют такие возможности», — продолжает компания.

Эксперты полагают, что сайт все еще находится в разработке, так как некоторые страницы отдают ошибку. ClearSky Security считает, что злоумышленникам пока не удалось получить данные пользователей, так как сайт еще слишком сырой.

Charming Kitten представляет собой одну из первых киберпреступных групп Ирана. В последние годы Charming Kitten была крайне активна, она стояла за такими вредоносными кампаниями, как Saffron Rose, Newscaster, StoneDrill.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru