



Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

VirusTotal запускает новую платную услугу «VirusTotal Monitor», которая будет уведомлять подписчиков о том, что их программа детектируется антивирусными продуктами как вредонос. В целом, система позволит оперативно ставить в известность разработчиков и антивирусных вендоров о ложном детекте, чтобы они быстро приняли меры по его устранению.

Ложные срабатывания — давняя проблема для разработчиков программного обеспечения, они портят репутацию и часто приводят к потере дохода, так как браузеры и поисковые системы блокируют загрузку такой программы.

В такой ситуации иногда непросто найти контакты того или иного вендора, разработчик может потратить на это часы. Сайты небольших производителей антивирусов не всегда доступны, а формы контактов не работают должным образом.

Именно поэтому VirusTotal Monitor может быть полезен многим разработчикам, так как большую часть работы по уведомлению вендоров он берет на себя.

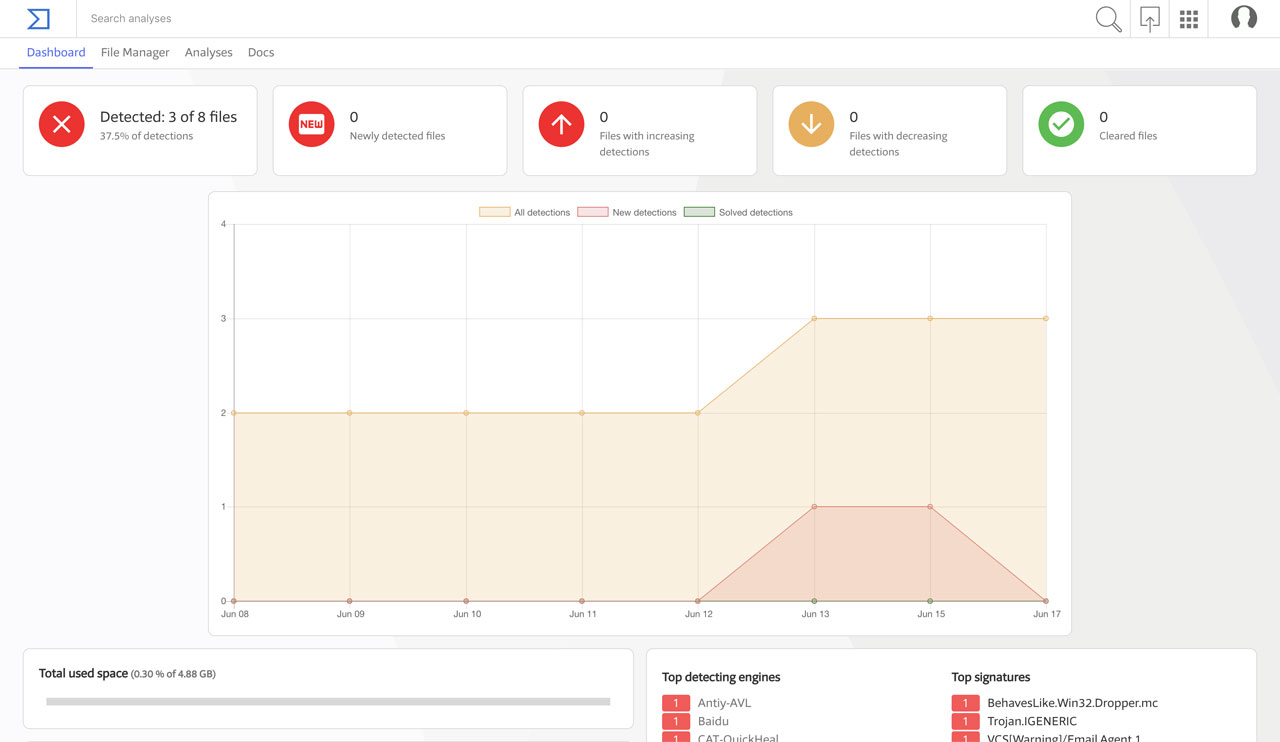
Подписчики VirusTotal Monitor получат доступ к панели мониторинга, которая будет отображать все загруженные файлы, текущие детекты (если есть) и временную шкалу, на которой будет видна дата, когда тот или иной вендор задетектировал файлы.

При загрузке файлов в монитор можно использовать интерфейс Google Drive. VirusTotal будет ежедневно выполнять проверку каждого из файлов, отслеживая статус детектирования. Если будут обнаружены новые изменения, VirusTotal Monitor немедленно отправит соответствующие уведомления, чтобы запустить процесс устранения ложных срабатываний.

В настоящее время неизвестно, сколько будет стоить эта услуга. Скорее всего, сумма будет индивидуальна в каждом случае, и будет зависеть от количества файлов и общего размера личного хранилища.

Демонстрация работы сервиса VirusTotal Monitor была опубликована на YouTube. Она доступна ниже:

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru