



DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

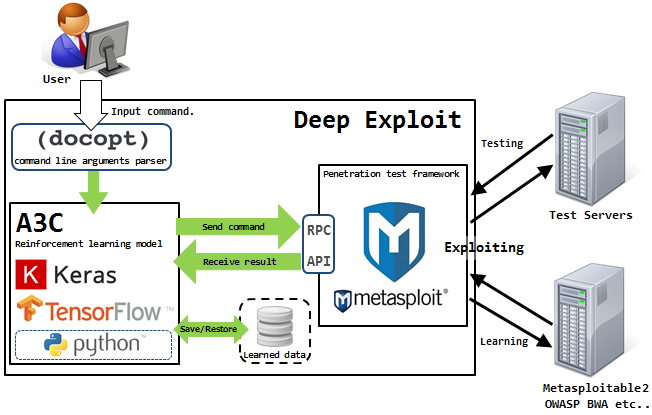
Пользователь 13o-bbr-bbq опубликовал на GitHub инструмент для автоматизированного тестирования на проникновение (пентест). Инструмент, получивший название Deep Exploit, был представлен на Black Hat USA 2018.

Согласно размещенной информации, DeepExploit связан с Metasploit, и имеет два основных режима:

  1. Intelligence mode (Интеллектуальный режим): DeepExploit идентифицирует статус всех открытых портов на целевом сервере и выполняет эксплойт, применяя машинное обучение;
  2. Режим брутфорс (Brute force mode): DeepExploit поочередно выполняет эксплойты, основываясь на комбинации «Модуль эксплойта — Цель — Пейлоад», учитывая имя продукта и номер порта устройства пользователя.

Ключевыми особенностями DeepExploit являются:

  • Самообучение. DeepExploit может сам учиться методу использования эксплойтов, человеку не нужно готовить данные для обучения.
  • Эффективное выполнение эксплойтов. DeepExploit может «прицельно» атаковать эксплойтами, используя данные, полученные в ходе самообучения.
  • Глубокое проникновение. Если DeepExploit успешно использует эксплойт на целевом сервере, он дополнительно выполняет эксплойт, атакуя другие внутренние серверы.
  • Крайне легкое управление. Все, что вам нужно — ввести одну команду.

Актуальная версия DeepExploit находится в статусе beta, однако она может: собирать разведданные, моделировать угрозы, анализировать уязвимости, эксплуатировать их, составлять отчеты.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru