



Лаборатория Касперского замораживает сотрудничество с Европолом

Лаборатория Касперского замораживает сотрудничество с Европолом

Лаборатория Касперского замораживает сотрудничество с Европолом

Основатель и глава «Лаборатории Касперского» Евгений Касперский сообщил, что российская антивирусная компания приостанавливает сотрудничество с европейскими правоохранительными органами, куда входит и Европол.

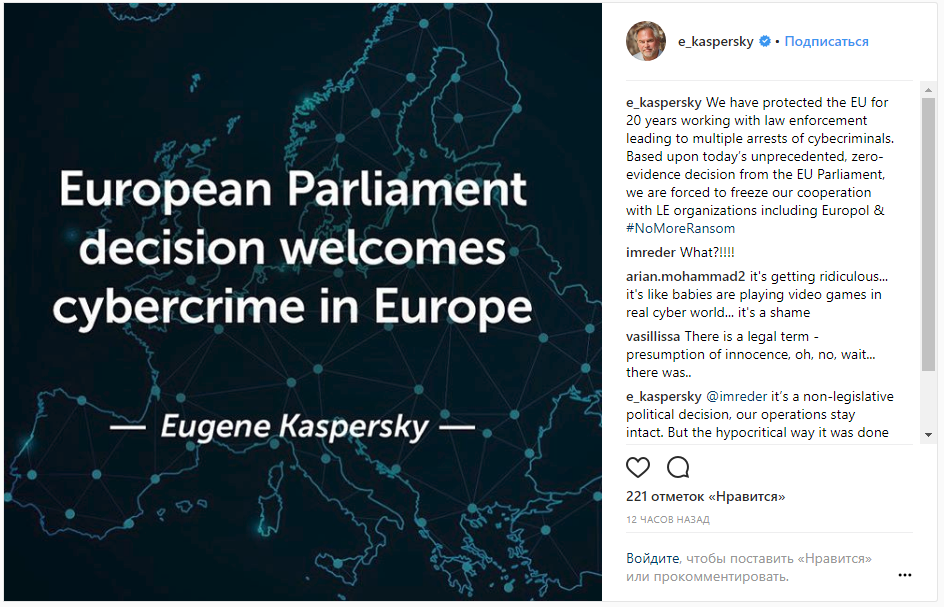
Соответствующую информацию Касперский разместил у себя в Instagram.

«На протяжении 20 лет мы защищали Европейский союз и сотрудничали с правоохранительными органами, что привело к многочисленным арестам киберпреступников. Теперь же мы вынуждены заморозить наше сотрудничество с правоохранителями ЕС, включая Европол, причиной чему стало необоснованное решение Европейского парламента», — пишет глава «Лаборатории Касперского».

Далее, отвечая на один из комментариев, Касперский объяснил, что речь идет о «не законодательном решении, так как наши операции не были затронуты».

«Однако лицемерный подход, используемый при вынесении этого решения, абсолютно неприемлем».

Евгений Касперский ссылается на принятую 13 июня резолюцию о киберзащите, согласно которой продукты "Лаборатории Касперского" причисляются к киберугрозе и запрешаются к использованию в госучреждениях (в частности, предлагается полностью отказаться от закупок продукции российской компании). В документе, который подписали депутаты Европарламента большинством голосов, говорится, что Россия совершала кибератаки правительственного уровня.

Также резолюция предусматривает всесторонний анализ используемого оборудования и ПО, дабы исключить риск потенциально опасных программ.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru