



Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

Бесчеловечно: киберпреступники поглумились над авиакатастрофой на Синае

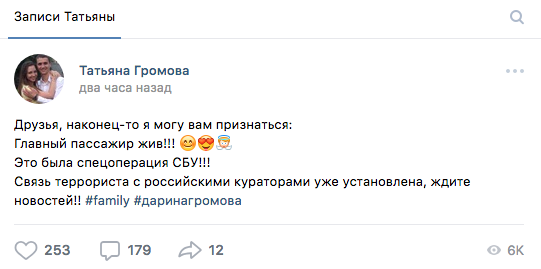
Бесчеловечный поступок совершили неизвестные киберпреступники, взломав страницу одной из жертв крушения A321 над Синайским полуостровом. Злоумышленники разместили ложную информацию о том, что в живых осталась 10-месячная пассажирка рейса. Напомним, что крупная авиационная катастрофа произошла 31 октября 2015 года над центральной частью Синайского полуострова.

Преступники взломали страницу матери девочки в социальной сети «ВКонтакте», опубликовав запись, в которой утверждалось, что ребенок жив.

Подоплека этого мерзейшего поступка, как оказалось, крылась в отсылке к «смерти» российского журналиста Аркадия Бабченко, которая тоже в итоге оказалась неправдой.

Официальные представители «ВКонтакте» оперативно отреагировали, удалив проблемную запись и изменив настройки приватности страницы Татьяны Громовой.

«Контент, который был размещён при жизни владелицы страницы, полностью сохранён — основная информация в профиле стала доступна только для друзей. Кроме того, по просьбе родственников страница может быть удалена», — процитировали СМИ пресс-службу соцсети.

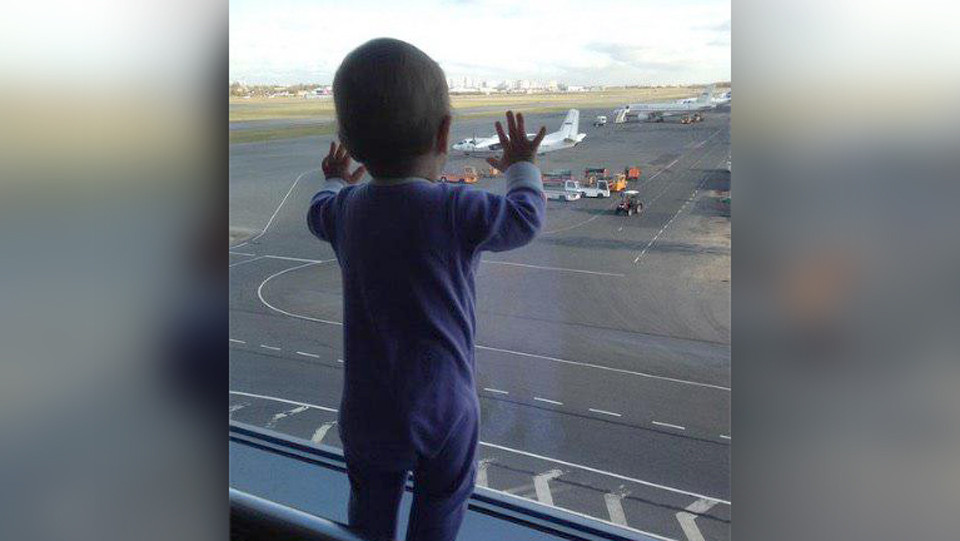
10-месячная Дарина Громова стала известна как «главный пассажир» потерпевшего крушения рейса — мама девочки опубликовала фото ребенка из аэропорта, подписав его: «Главный пассажир». На фотографии Дарина наблюдает за самолетами…

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru