



IBM и DoE запустили самый быстрый в мире суперкомпьютер

IBM и DoE запустили самый быстрый в мире суперкомпьютер

IBM и DoE запустили самый быстрый в мире суперкомпьютер

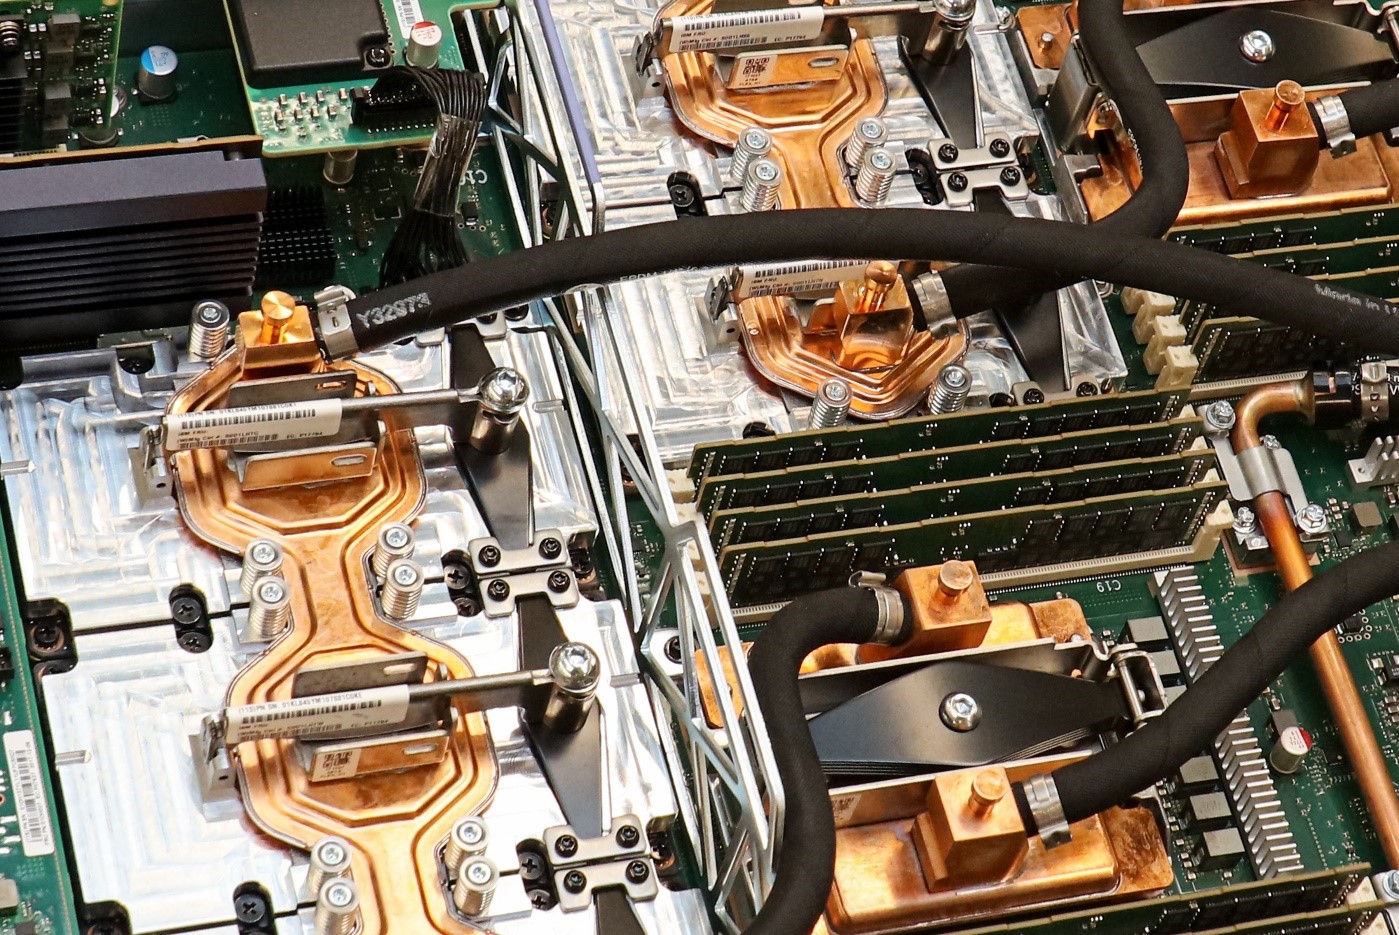
IBM и Национальная лаборатория Ок-Ридж Министерства энергетики США (Oak Ridge National Laboratory (ORNL)) сегодня представили Summit, новейший суперкомпьютер. По утверждению IBM, это самый мощный суперкомьютер в мире с максимальной производительностью 200 000 триллионов вычислений в секунду.

Впервые с 2012 года суперкомпьютер из США займет первое место в рейтинги 500 самых мощный суперкомьютеров. Summit включает 4 608 вычислительных серверов с двумя 22-ядерными чипами IBM Power9 и шестью графическими процессорами Nvidia Tesla V100. В общей сложности система имеет более 10 петабайт памяти.

IBM была генеральным подрядчиком Summit и сотрудничала со специалистами Nvidia, RedHat и InfiniBand Mellanox. Система предназначена для исследований в области энергетики и современных материалов.

Summit является одним из двух суперкомпьютеров следующего поколения, которые IBM разрабатывает для Департамента энергетики США. Второй - Sierra, будет размещен в Ливерморской национальной лаборатории Лоуренса. Sierra планируется выпустить в этом году. Ожидаемая производительность его - 125 петафлопсов, но обе системы значительно мощнее, чем любая другая машина в арсенале Департамента энергетики США.

В течении двух-трёх лет IBM планирует произвести кардинальный скачок в скорости вычислений своих систем. Уже сейчас скорость сравнима с производительностью квантового компьютера. И, вероятно, достигнет скорости в 200.000.000 триллионов вычислений в секунду. Это позволит компрометировать криптографические системы с открытым ключом, в том числе ЭЦП. Мир технологии блокчейн и криптовалют может рухнуть, и такая возможность является одной из важнейших причин, почему Россия, Китай и Индия официально не узаконивают на государственном уровне криптовалюты.


Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru