



Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США (FTC) разрешила пользователям жаловаться на случаи вредоносного майнинга (криптоджекинга), который использует JavaScript-код для добычи цифровой валюты, не уведомляя при этом пользователей.

Случаи криптоджекинга участились благодаря инструменту Coinhive, который задумывался для благих целей — помочь владельцам популярных сайтов избавиться от рекламы, зарабатывая по-другому.

Однако киберпреступники сразу же взяли на вооружение этот способ, им оставалось только взломать какой-нибудь популярный ресурс, разместив там общедоступный JavaScript-код. При этом никаких предупреждений пользователям не выводилось.

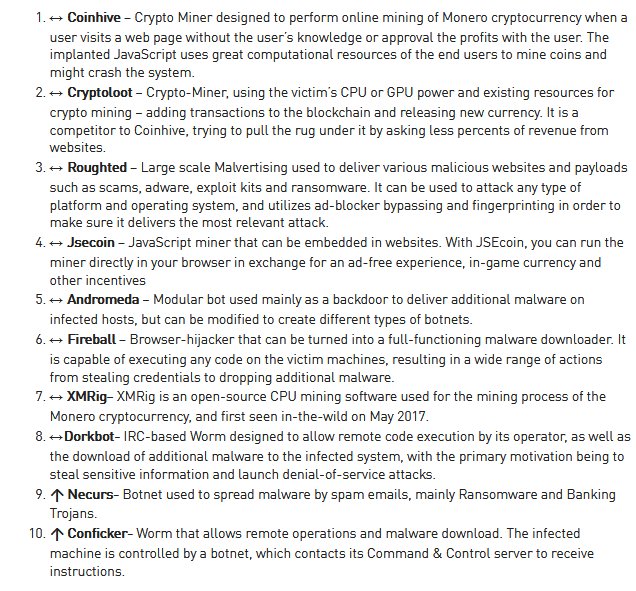
Достаточно взглянуть на список самых популярных вредоносов от Check Point, чтобы понять масштабы проблемы с Coinhive:

Теперь Федеральная торговая комиссия США, признав серьезность этой проблемы, впервые решила серьезно противостоять этому явлению. По сути, это первое официальное доказательство признания правительства, что криптоджекинг является незаконной практикой.

«Это первый случай, когда слово “криптоджекинг” было упомянуто правительственной организацией США. Приятно наконец увидеть, что они стали серьезно относиться к этой проблеме», — объясняет сперт Трой Мурш. — «Это, безусловно, поможет повысить уровень осведомленности в этом вопросе».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru