



Выложен эксплойт для ядра iOS, версию 11.3.1 теперь можно джейлбрейкнуть

Выложен эксплойт для ядра iOS, версию 11.3.1 теперь можно джейлбрейкнуть

Выложен эксплойт для ядра iOS, версию 11.3.1 теперь можно джейлбрейкнуть

Apple буквально на днях анонсировала iOS 12 и выпустила iOS 11.4, а исследователь из Project Zero Ян Бир уже обнаружил серьезную брешь в ядре iOS, которая позволит создать джейлбрейк для iOS версии 11.3.1.

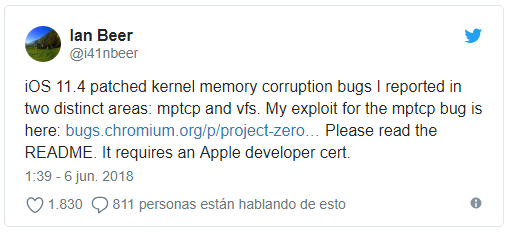
Подробности уязвимости эксперт публиковал на официальной странице проекта Project Zero, продублировав также информацию в Twitter:

Теперь хакеры будут пытаться взломать эту версию iOS и создать джейлбрейк. Остается загадкой, почему Ян Бир сделал эксплойт доступным публично. Возможно, дело отчасти заключается в некой конкуренции Apple и Google (которой принадлежит Project Zero).

CoolStar начали работу над внедрением этого эксплойта в базу Electra, разработчики уже подтвердили, что джейлбрейк будет доступен для всех устройств, на которых установлена iOS 11.3.1 вплоть до iPhone X.

Ян Бир рассчитывает, что сообщество и независимые программисты помогут компании устранить эту брешь, используя опубликованные им технические данные.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru