



Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

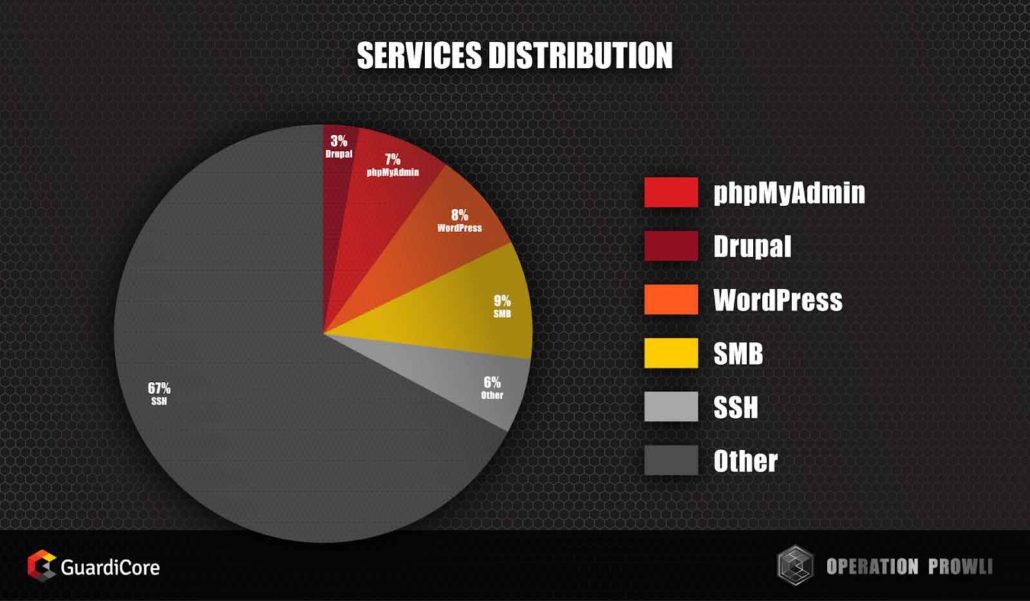
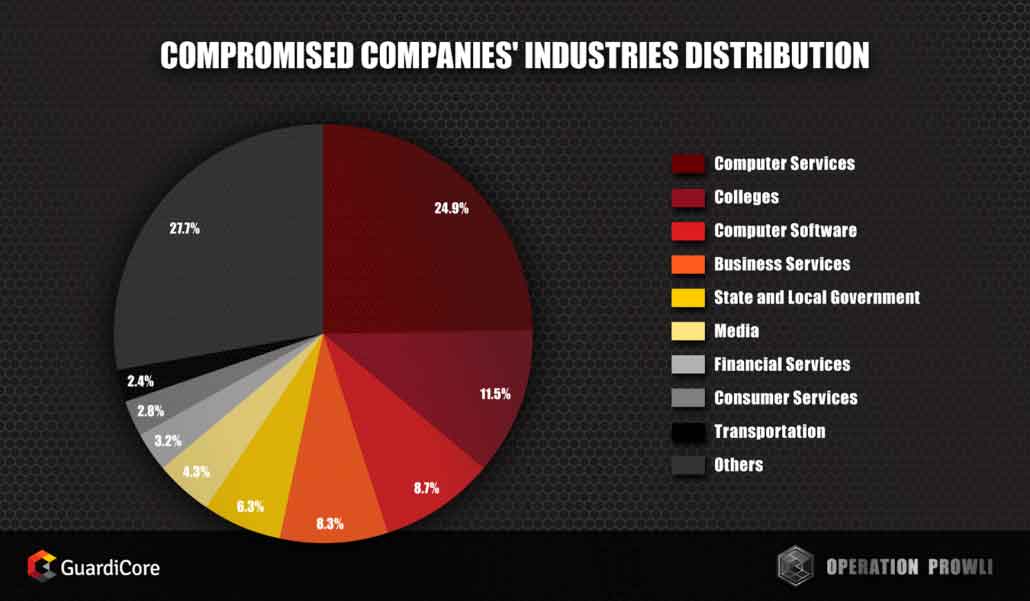
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru