



Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

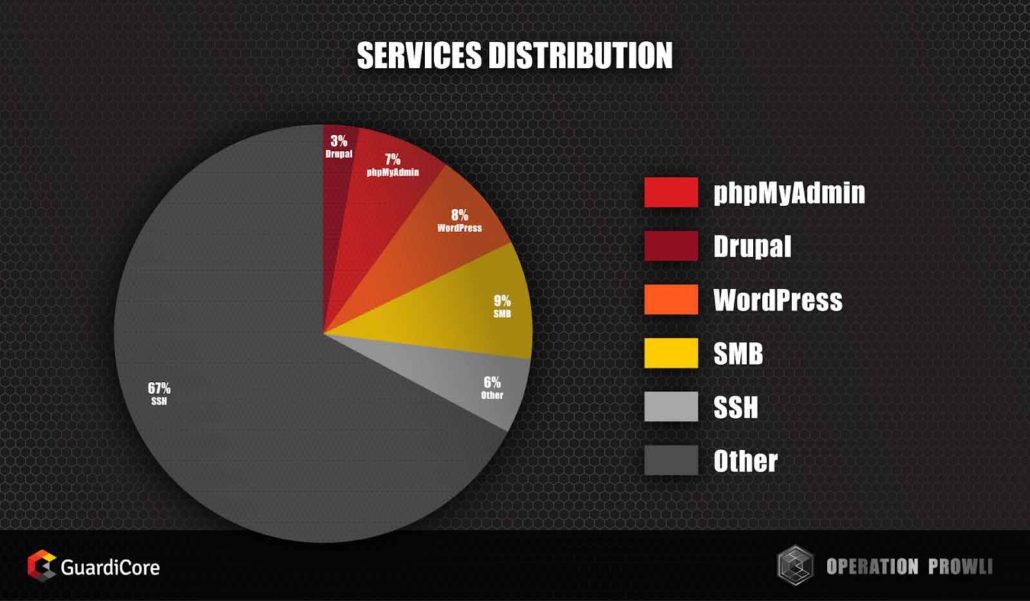
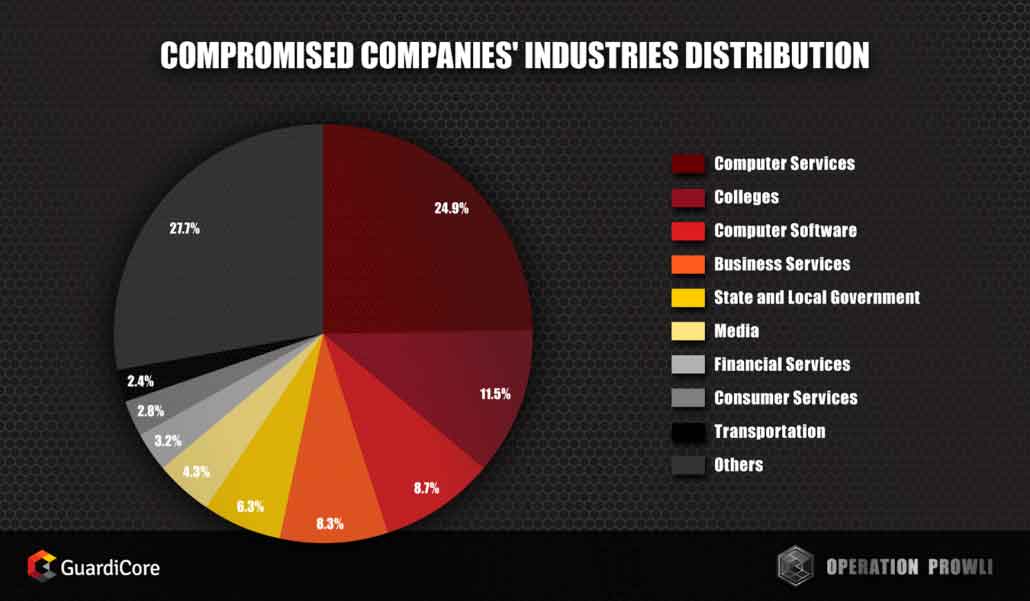
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru