



Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Ботнет Prowli заразил более 40 000 серверов, модемов и IoT-устройств

Киберпреступники создали гигантский ботнет из более чем 40 000 зараженных веб-серверов, модемов и IoT-устройств, которые использовались для майнинга криптовалюты и перенаправления пользователей на вредоносные сайты.

Ботнет, получивший имя Prowli, был обнаружен экспертами из GuardiCore. В ходе этой кампании злоумышленники использовали уязвимости, а также осуществляли атаки брутфорс, что помогало взломать устройства со слабыми учетными данными.

За последние месяцы Prowli удалось заразить следующие устройства:

  • Сайты на WordPress (использовались несколько эксплойтов, а также проводился брутфорс панели администратора);
  • Сайты на Joomla! с расширением K2 (использовалась уязвимость CVE-2018-7482);
  • Несколько моделей DSL-модемов (через известную уязвимость);
  • Серверы, на которых работает HP Data Protector (использовалась CVE-2014-2623);
  • Инсталляции Drupal и PhpMyAdmin, а также серверы с доступными SMB-портами (атаки брутфорс).

Также в арсенале злоумышленников был сканер SSH, отвечающий за подбор имен пользователей и паролей устройств, чей SSH-порт открыть в Сеть.

После заражения устройства киберпреступники пытались понять, подойдет ли оно для тяжелых вычислительных операций связанных с добычей цифровой валюты. Некоторые устройства затем заражались майнером Monero, другие же червем r2r2, который использовал взломанные устройства для брутфорс-атак.

Помимо этого, злоумышленники модифицировали взломанные ими сайты, которые перенаправляли пользователей на всевозможные фишинговые ресурсы.

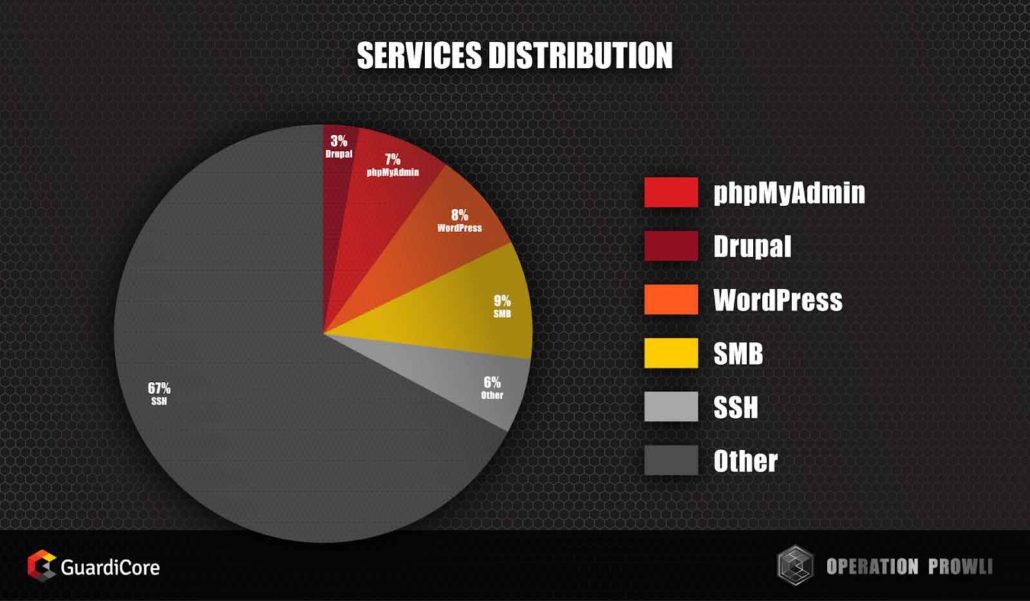
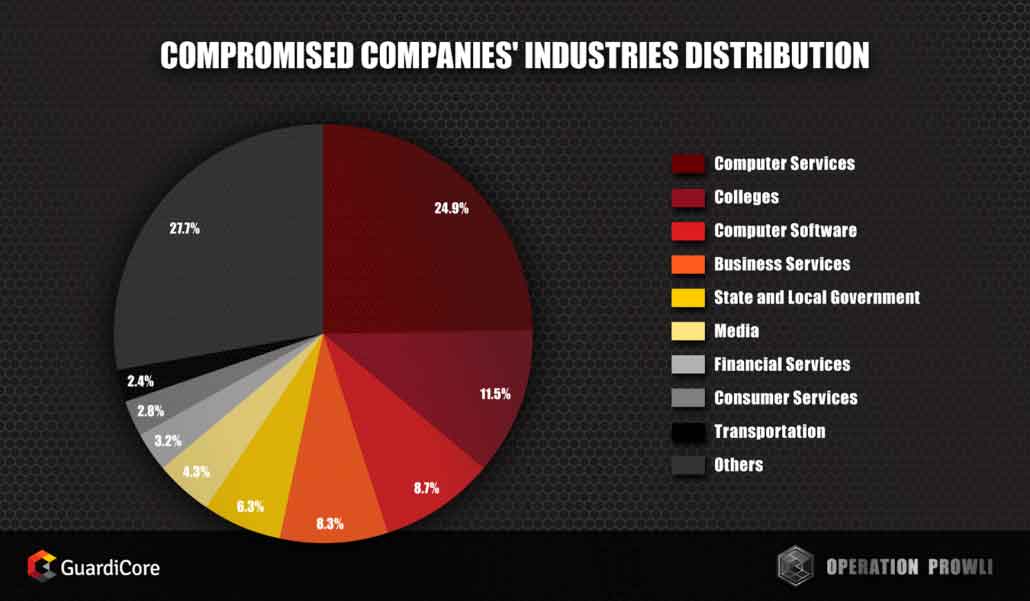
Специалисты считают, что Prowli специально разработан для максимального получения прибыли. На специальной инфографике отражено процентное соотношение атакованных систем.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru