



Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Авторы ботнетов защищают свои базы данных связкой root и root

Операторы ботнетов настолько же безответственно подходят к безопасности, как и их жертвы. К такому выводу пришли эксперты из NewSky Security, специализирующейся на кибербезопасности IoT-устройств компании.

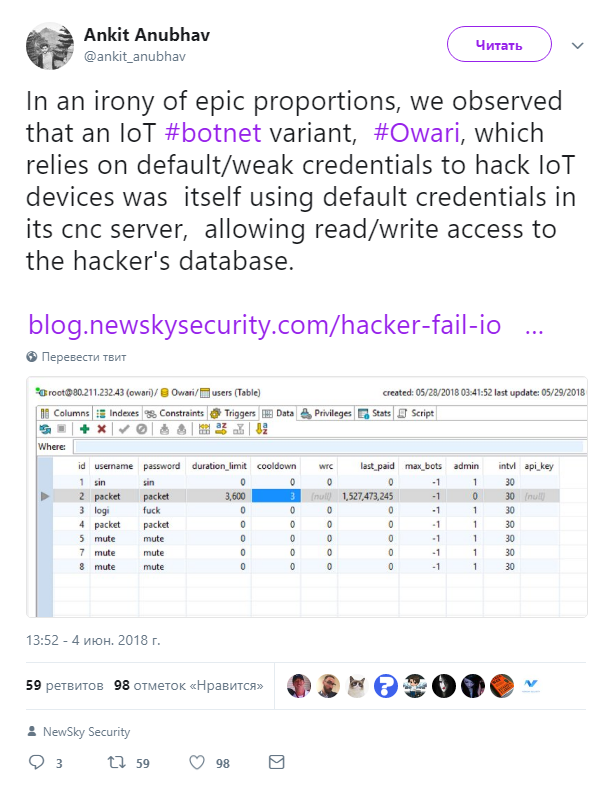
Исследователь Анкит Анубхав рассказал, что недавно ему посчастливилось наткнуться на две базы данных, принадлежащие двум разным IoT-ботнетам. Эти базы были защищены с помощью самой простой связки имя-пароль — root/root.

Ирония заключается в том, что эти базы принадлежат ботнетам, которые заражают IoT-устройства с помощью вредоносной программы Owari. Напомним, что Owari как раз использует слабые учетные данные для проникновения на устройства.

Похоже, что киберпреступники, спеша заразить побольше IoT-устройств, забыли выбрать более сложное имя и пароль для доступа к базе данных своего сервера C&C.

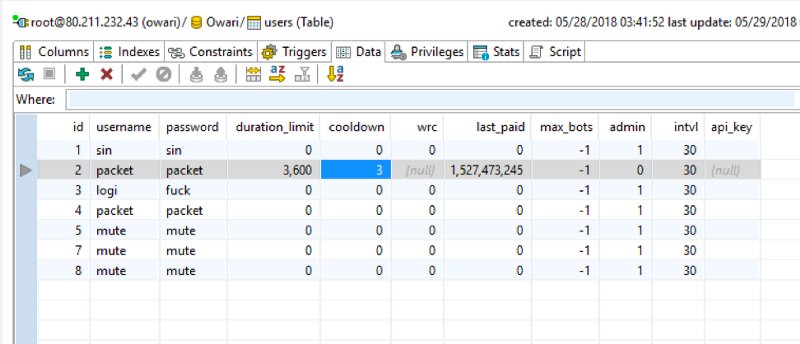
Благодаря этой ошибке злоумышленников специалист получил доступ к информации о зараженных устройствах, операторах этих ботнетов и даже о некоторых клиентах, которые нанимали ботнеты для DDoS-атак.

Эти серверы C&C размещались на следующих IP-адресах: 80.211.232.43 и 80.211.45.89, однако Анубхав отмечает, что оба ботнета регулярно меняют адреса. На данный момент 80.211.232.43 и 80.211.45.89 не функционируют, это значит, что на каких-то новых адресах базируются ботнеты, использующие связку root/root для доступа к базам данных.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru