



Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

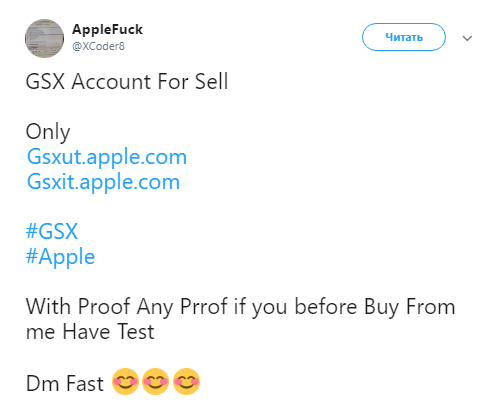
Некий хакер утверждает, что у него есть доступ к внутренним инструментам Apple, которые могут раскрыть информацию об учетных записях клиентов корпорации. Соответствующую информацию киберпреступник опубликовал в Twitter.

В своих твитах пользователь под псевдонимом AppleFuck опубликовал несколько фотографий, которые якобы доказывают наличие у него доступа к системе Global Service Exchange (GSX) от Apple. GSX используется сотрудниками компании для обработки запросов пользователей на ремонт их устройств.

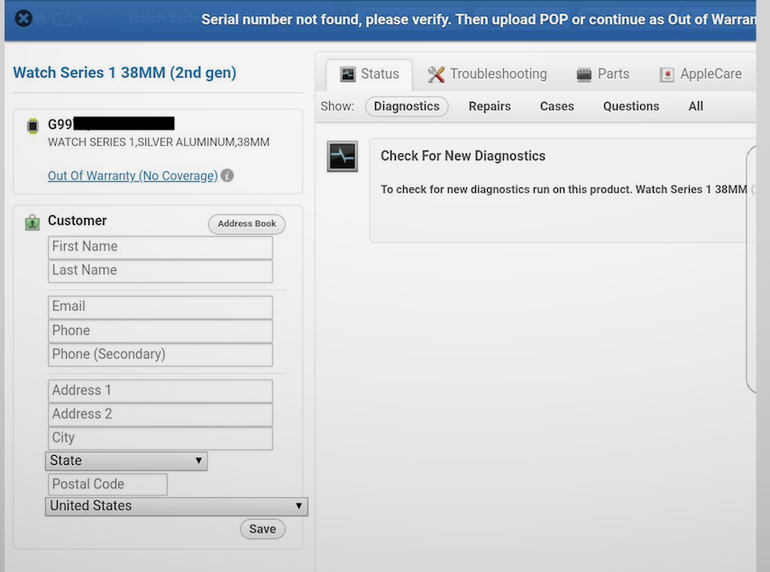
Исследователи в области безопасности связались с киберпреступником, попросив его доказать наличие доступа. Эксперты предоставили злоумышленнику действительный серийный номер Apple Watch, через несколько минут хакер показал скриншот, на котором содержалась абсолютно верная информация о модели, серии и типе устройства.

Однако на скриншоте не было никакой другой информации, кроме того, что устройство «лишено гарантии», что не соответствует действительности.

Далее специалисты попросили киберпреступника предоставить информацию об учетной записи владельца этого устройства, однако он отказался.

Позже хакер на ломанном английском сообщил экспертам, что продает доступ к подобной информации где-то 20 людям ежедневно. Злоумышленник утверждает, что использует «частный эксплойт».

Источник, знакомый с системами Apple, считает, что хакер преувеличивает свои возможности, так как веб-адрес предполагаемого внутреннего инструмента Apple был «тестовой версией» GSX и использовался только для разработки.

Пока не до конца понятно, реальны ли утверждения киберпреступника, либо он просто решил поиграть в серьезного хакера.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru