



Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

Неизвестный хакер продает доступ к внутренним инструментам Apple

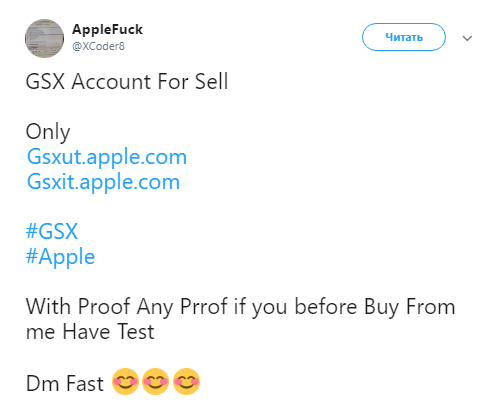
Некий хакер утверждает, что у него есть доступ к внутренним инструментам Apple, которые могут раскрыть информацию об учетных записях клиентов корпорации. Соответствующую информацию киберпреступник опубликовал в Twitter.

В своих твитах пользователь под псевдонимом AppleFuck опубликовал несколько фотографий, которые якобы доказывают наличие у него доступа к системе Global Service Exchange (GSX) от Apple. GSX используется сотрудниками компании для обработки запросов пользователей на ремонт их устройств.

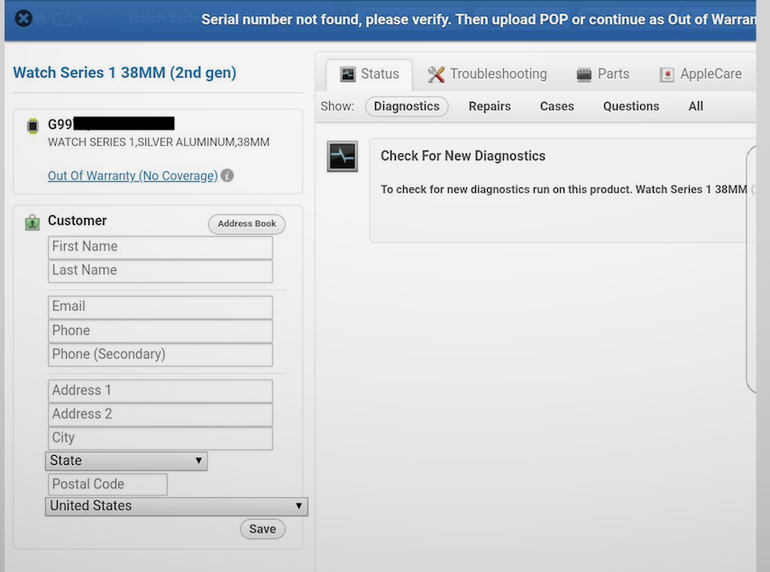
Исследователи в области безопасности связались с киберпреступником, попросив его доказать наличие доступа. Эксперты предоставили злоумышленнику действительный серийный номер Apple Watch, через несколько минут хакер показал скриншот, на котором содержалась абсолютно верная информация о модели, серии и типе устройства.

Однако на скриншоте не было никакой другой информации, кроме того, что устройство «лишено гарантии», что не соответствует действительности.

Далее специалисты попросили киберпреступника предоставить информацию об учетной записи владельца этого устройства, однако он отказался.

Позже хакер на ломанном английском сообщил экспертам, что продает доступ к подобной информации где-то 20 людям ежедневно. Злоумышленник утверждает, что использует «частный эксплойт».

Источник, знакомый с системами Apple, считает, что хакер преувеличивает свои возможности, так как веб-адрес предполагаемого внутреннего инструмента Apple был «тестовой версией» GSX и использовался только для разработки.

Пока не до конца понятно, реальны ли утверждения киберпреступника, либо он просто решил поиграть в серьезного хакера.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru