



Киберпреступник заработал миллионы за счет пользователей Steam

Киберпреступник заработал миллионы за счет пользователей Steam

Киберпреступник заработал миллионы за счет пользователей Steam

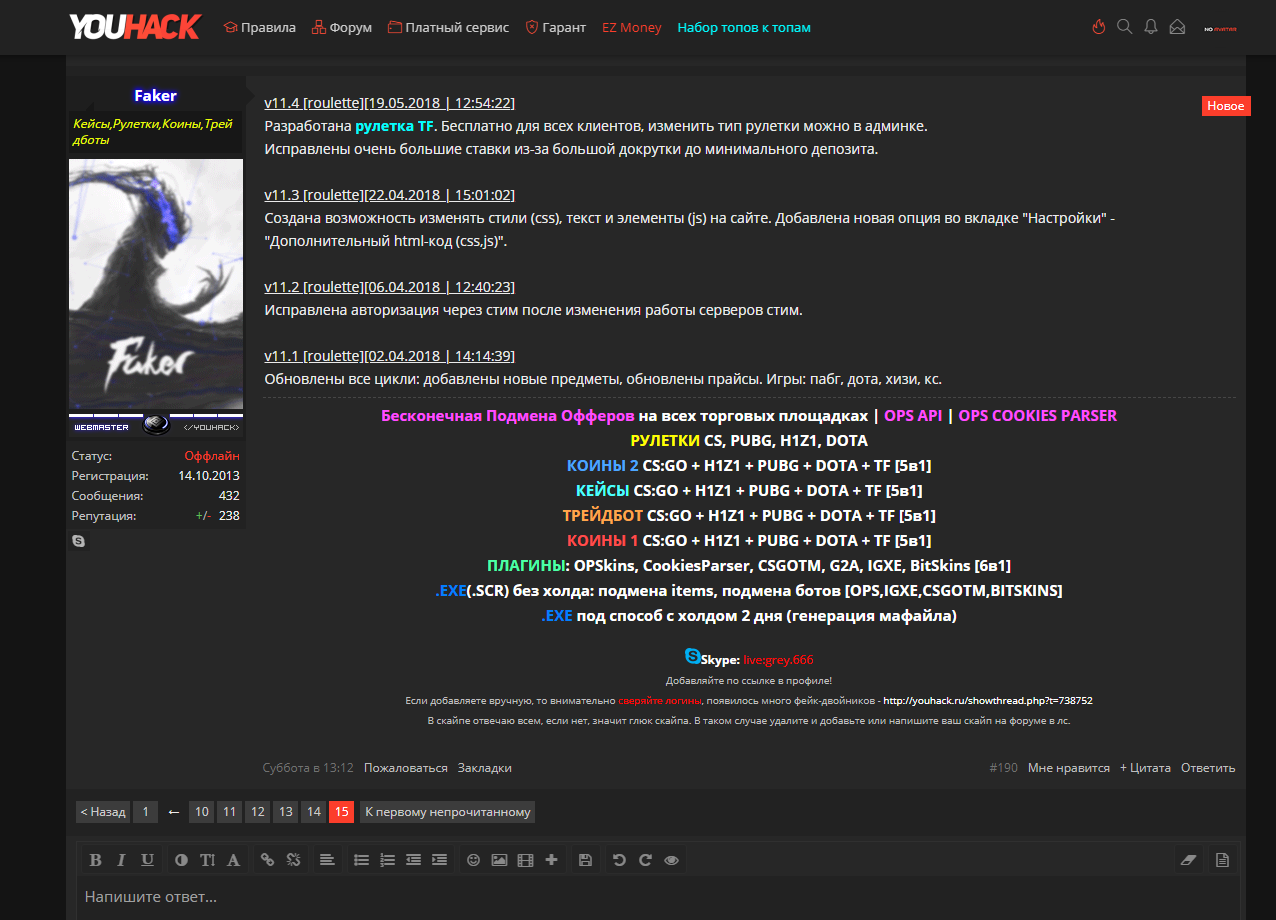
Аналитики «Доктор Веб» раскрыли преступную схему, позволившую злоумышленнику заработать миллионы рублей. Киберпреступник, скрывающийся под псевдонимом «Faker», разработал систему аренды вредоносных программ по подписке, приносящую ему значительный доход. Среди пострадавших — множество пользователей игровой платформы Steam.

«Faker» использует несколько способов незаконного заработка. Главный среди них — разработанная им схема MaaS (Malware As a Service), реализующая аренду вредоносных программ по подписке. От клиентов «Faker»’а, желающих зарабатывать на распространении троянцев, не требуется ничего, кроме денег и, в некоторых случаях, домена: вирусописатель предоставляет им самого троянца, доступ к административной панели и техническую поддержку. По подсчетам аналитиков «Доктор Веб», это решение «под ключ» принесло своему создателю миллионы, а сколько на этом заработали его клиенты, остается только догадываться – с учетом того, что потраченные деньги на оплату месяца использования этой криминальной услуги могут окупиться за сутки. Все созданные «Faker»’ом вредоносные программы угрожают пользователям популярного игрового сервиса Steam.

Steam — это разработанная компанией Valve Corporation платформа, предназначенная для цифрового распространения компьютерных игр и программ. Зарегистрированный пользователь Steam получает доступ к личному кабинету, в котором собрана информация обо всех приобретенных им ранее играх и приложениях. Помимо этого, он может совершать покупки в магазине Steam, приобретая различный цифровой контент, а также продавать и обменивать игровые предметы. Эти предметы имеют ключевое значение в различных многопользовательских играх. Оружие, амуниция и различный инвентарь позволяют менять внешний вид игрока и визуальное представление его имущества в игре. Игровые предметы можно обменивать на специализированных сайтах, а также покупать и продавать за реальные деньги. Именно на этом построил свой криминальный бизнес «Faker».

Один из применяемых им способов заработка — так называемые «рулетки». Так сетевые игроки называют своеобразные аукционы, на которые сразу несколько участников выставляют различные игровые предметы. Вероятность выигрыша зависит от размера сделанной участником ставки, а победитель забирает все участвующие в розыгрыше лоты. Мошенничество заключается в том, что против реального игрока выступают специальные программы-боты, которые гарантированно выигрывают ставку. Иногда потенциальной жертве предлагают стать администратором такой игры и даже позволяют несколько раз выиграть, прежде чем она выставит на очередной кон какой-либо дорогой игровой предмет, который тут же будет проигран и перейдет в собственность злоумышленников.

Две вредоносные программы, используемые в этой кампании, были проанализированы «Доктор Веб»: Trojan.PWS.Steam.13604, Trojan.PWS.Steam.15278.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru