



Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский киберпреступник, взломавший более десятка предприятий, похитивший информацию о платежных картах, а также совершивший фишинговые атаки, отправился в тюрьму. Злоумышленник попался на то, что продавал конфиденциальные данные в даркнете и публиковал инструкции для киберпреступников.

26-летний Грант Уэст, проживающий в Ширнессе, признался в нескольких эпизодах, включая заговор с целью совершения мошенничества и компьютерные преступления.

Лондонским судом Уэст был приговорен к 10 годам и восьми месяцам лишения свободы. Судья отметил, что данный случай — повод для многих клиентов и компаний задуматься над безопасностью своих данных.

Уэст признался в целевых атаках на 100 с лишним предприятий по всему миру, которым он рассылал фишинговые письма в надежде украсть адреса и пароли клиентов этих компаний. Согласно правоохранителям, злоумышленник начал торговать полученными данные в даркнете в марте 2015 года.

В итоге киберпреступнику удалось реализовать более 47 000 удачных продаж конфиденциальной информации.

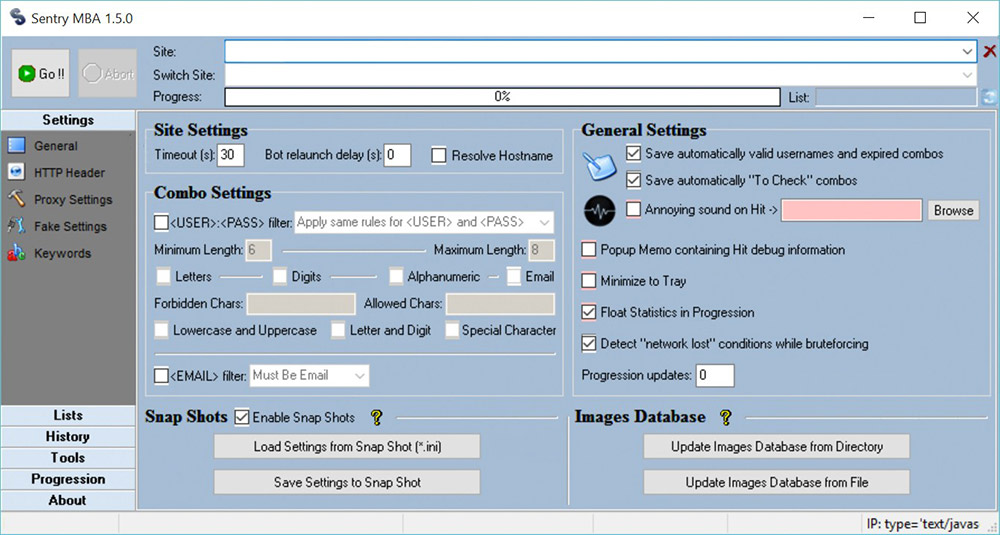
Обвинители также уточнили, что Уэст использовал популярный инструмент для изъятия конфиденциальных данных, известный под названием Sentry MBA. Используя этот инструмент, преступник совершал атаки брутфорс.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru