



Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский киберпреступник, взломавший более десятка предприятий, похитивший информацию о платежных картах, а также совершивший фишинговые атаки, отправился в тюрьму. Злоумышленник попался на то, что продавал конфиденциальные данные в даркнете и публиковал инструкции для киберпреступников.

26-летний Грант Уэст, проживающий в Ширнессе, признался в нескольких эпизодах, включая заговор с целью совершения мошенничества и компьютерные преступления.

Лондонским судом Уэст был приговорен к 10 годам и восьми месяцам лишения свободы. Судья отметил, что данный случай — повод для многих клиентов и компаний задуматься над безопасностью своих данных.

Уэст признался в целевых атаках на 100 с лишним предприятий по всему миру, которым он рассылал фишинговые письма в надежде украсть адреса и пароли клиентов этих компаний. Согласно правоохранителям, злоумышленник начал торговать полученными данные в даркнете в марте 2015 года.

В итоге киберпреступнику удалось реализовать более 47 000 удачных продаж конфиденциальной информации.

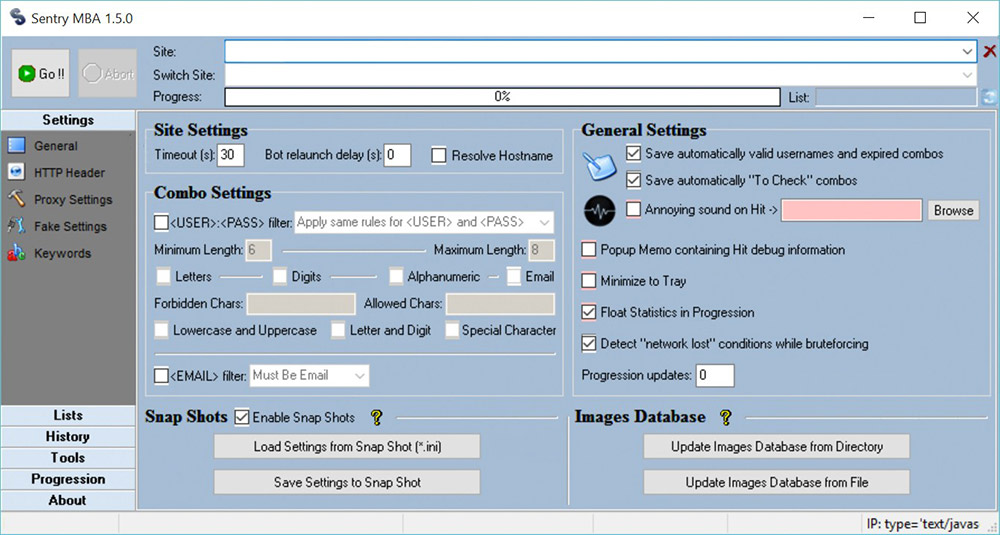
Обвинители также уточнили, что Уэст использовал популярный инструмент для изъятия конфиденциальных данных, известный под названием Sentry MBA. Используя этот инструмент, преступник совершал атаки брутфорс.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru