



Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge опять подверглась атаке, украдено $1,7 млн

Криптовалюта Verge в очередной раз стала удачной мишенью для киберпреступников, которые воспользовались уязвимостями в блокчейне Verge, похитив XVG-монеты. Атака длилась несколько часов, было похищено 35 млн XVG, то есть где-то $1,7 миллионов.

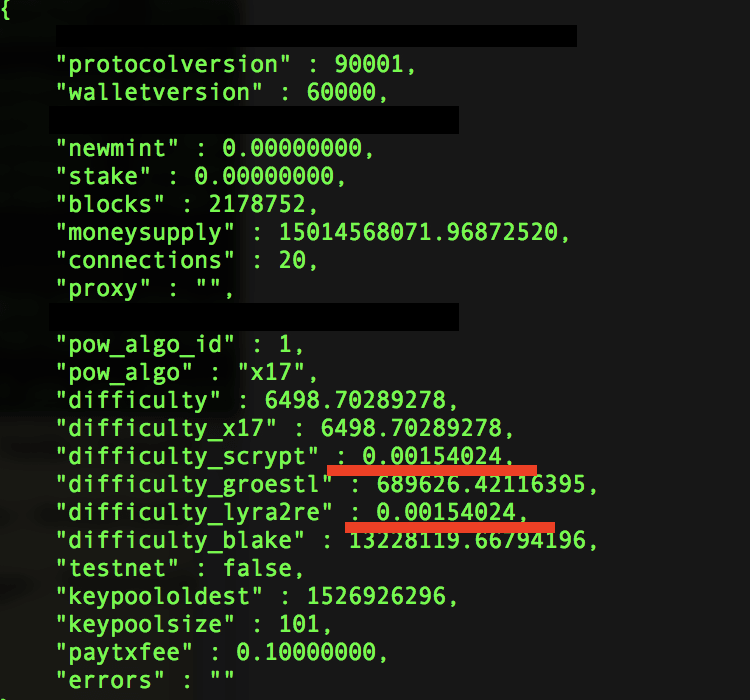
Об атаке стало известно благодаря пользователю Bitcointalk.org ocminer, который утверждает, что злоумышленники проэксплуатировали тот же самый баг, что и в прошлой атаке, которая была совершена в апреле.

Ocminer поделился скриншотом, на котором демонстрируется уязвимость:

То есть брешь не была устранена даже после хардфорка, который провели разработчики Verge после первой атаки.

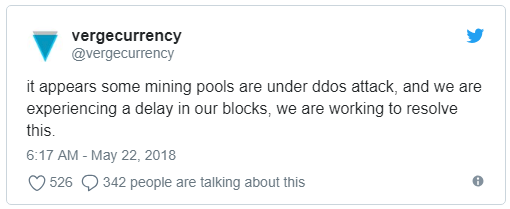
Официальные представители Verge, однако, заявили о DDoS-атаке на майнинговые пулы, о чем сообщили в Twitter:

Напомним, что в апреле сети Electroneum и Verge пострадали от атаки 51%. Атака 51% — термин, обозначающий, что в распоряжении атакующего должны находиться мощности большие, чем у всей остальной сети, своего рода «контрольный пакет» генерирующих мощностей.

«Мы подверглись небольшой атаке, которая длилась в течение 3 часов. Сейчас все пришло в норму, в будущем мы будем еще тщательнее проверять нюансы, способные привести к таким проблемам», — писали тогда представители Verge.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru