



Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Неправильно сконфигурированный сервер, принадлежащий компании CalAmp, позволял любому получить доступ к данным учетной записи и перехватить информацию о связанном с ней транспортном средстве. CalAmp — это компания, предлагающая бекенд-услуги.

Эксперты в области кибербезопасности Вангелис Стикас и Джордж Лавданис искали уязвимости в системе Viper SmartStart, которая позволяет пользователям удаленно запускать, блокировать, разблокировать или находить свои автомобили. Для этого достаточно использовать специальное мобильное приложение.

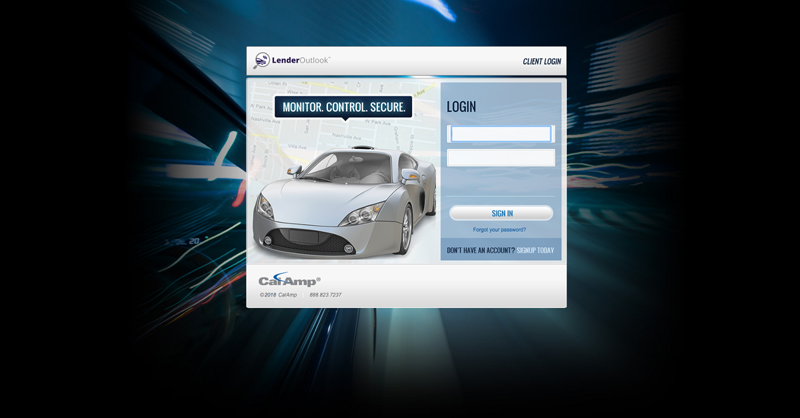
Это приложение использует SSL, сертификат жестко закодирован в клиенте. Эксперты обратили внимание, что приложение подключается к домену mysmartstart.com, а также к стороннему https://colt.calamp-ts.com/, что является сервисом Lender Outlook для Calamp.com.

Специалисты поняли, что войти в панель можно, используя учетные данные пользователя приложения.

«Эта панель представляет собой внешний интерфейс для сервиса Calamp.com Lender Outlook. Мы попробовали залогиниться, используя данные пользователя приложения, и это сработало!», — пишут в блоге исследователи.

«Панель предназначалась для компаний, у которых имелось несколько субаккаунтов и транспортные средства, которыми они могли управлять».

Дальнейшие тесты показали, что войти в систему можно с ограниченными правами, но при этом останется доступ к большому количеству отчетов. Таким образом, специалисты получили доступ ко всем отчетам обо всех транспортных средствах (включая историю местоположений), а также к именам пользователей.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru