



Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Неправильно сконфигурированный сервер, принадлежащий компании CalAmp, позволял любому получить доступ к данным учетной записи и перехватить информацию о связанном с ней транспортном средстве. CalAmp — это компания, предлагающая бекенд-услуги.

Эксперты в области кибербезопасности Вангелис Стикас и Джордж Лавданис искали уязвимости в системе Viper SmartStart, которая позволяет пользователям удаленно запускать, блокировать, разблокировать или находить свои автомобили. Для этого достаточно использовать специальное мобильное приложение.

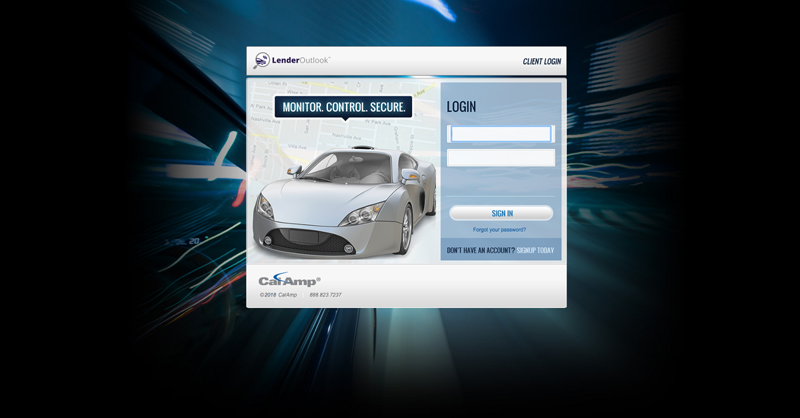
Это приложение использует SSL, сертификат жестко закодирован в клиенте. Эксперты обратили внимание, что приложение подключается к домену mysmartstart.com, а также к стороннему https://colt.calamp-ts.com/, что является сервисом Lender Outlook для Calamp.com.

Специалисты поняли, что войти в панель можно, используя учетные данные пользователя приложения.

«Эта панель представляет собой внешний интерфейс для сервиса Calamp.com Lender Outlook. Мы попробовали залогиниться, используя данные пользователя приложения, и это сработало!», — пишут в блоге исследователи.

«Панель предназначалась для компаний, у которых имелось несколько субаккаунтов и транспортные средства, которыми они могли управлять».

Дальнейшие тесты показали, что войти в систему можно с ограниченными правами, но при этом останется доступ к большому количеству отчетов. Таким образом, специалисты получили доступ ко всем отчетам обо всех транспортных средствах (включая историю местоположений), а также к именам пользователей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru