



Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Согласно отчету FireEye, злоумышленник, действовавший с территории Китая, продавал данные около 200 миллионов японцев на подпольном форуме для киберпреступников. Эти данные, предположительно, были собраны путем взлома десятков японских сайтов.

Преступник продавал эти данные в виде огромного архива, в декабре прошлого года он начал предлагать всем желающим купить у него эту информацию.

Проанализировав эти данные, эксперты смогли идентифицировать их источник — взломанные небольшие сайты, в основном специализирующиеся на розничной торговле. В FireEye утверждают, что данные настоящие, повода сомневаться в их подлинности просто нет.

В основном эти данные содержали настоящие имена, адреса электронной почты, даты рождения, номера телефонов и домашние адреса.

Назначенная за архив цена равнялась 1000 юаней (150,96 долларов США). Некоторые пользователи платформы, на которой продавались эти данные, оставляли комментарии, намекающие на то, что они не получили желаемого архива даже после оплаты. Пока непонятно, реальные ли это претензии, либо оставленные конкурентами комментарии.

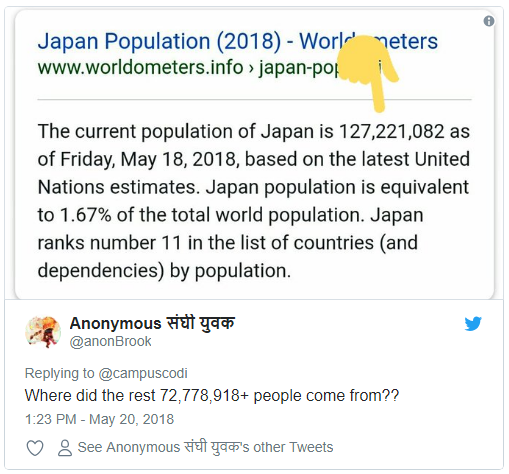
Однако некоторые специалисты обратили внимание на несоответствие заявленной киберпреступником информации с реальными данными, касающимися населения Японии. В Twitter-аккаунте Anonymous संघी युवक появилась следующая запись:

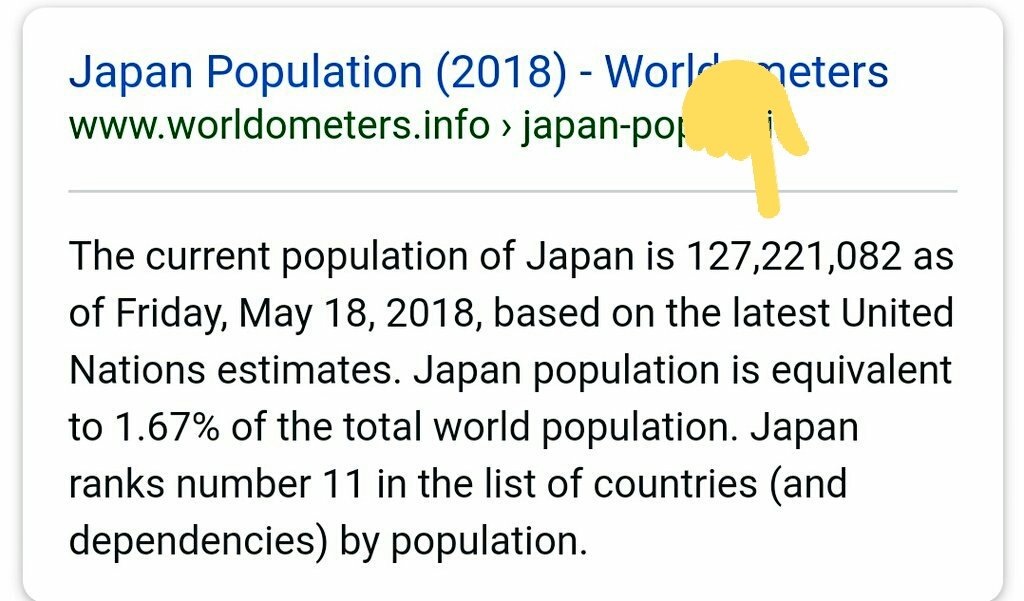
То есть люди задаются вопросом — откуда взялись данные о более 72 778 918 человек, когда население Японии составляет лишь 127 221 082.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru