



Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Согласно отчету FireEye, злоумышленник, действовавший с территории Китая, продавал данные около 200 миллионов японцев на подпольном форуме для киберпреступников. Эти данные, предположительно, были собраны путем взлома десятков японских сайтов.

Преступник продавал эти данные в виде огромного архива, в декабре прошлого года он начал предлагать всем желающим купить у него эту информацию.

Проанализировав эти данные, эксперты смогли идентифицировать их источник — взломанные небольшие сайты, в основном специализирующиеся на розничной торговле. В FireEye утверждают, что данные настоящие, повода сомневаться в их подлинности просто нет.

В основном эти данные содержали настоящие имена, адреса электронной почты, даты рождения, номера телефонов и домашние адреса.

Назначенная за архив цена равнялась 1000 юаней (150,96 долларов США). Некоторые пользователи платформы, на которой продавались эти данные, оставляли комментарии, намекающие на то, что они не получили желаемого архива даже после оплаты. Пока непонятно, реальные ли это претензии, либо оставленные конкурентами комментарии.

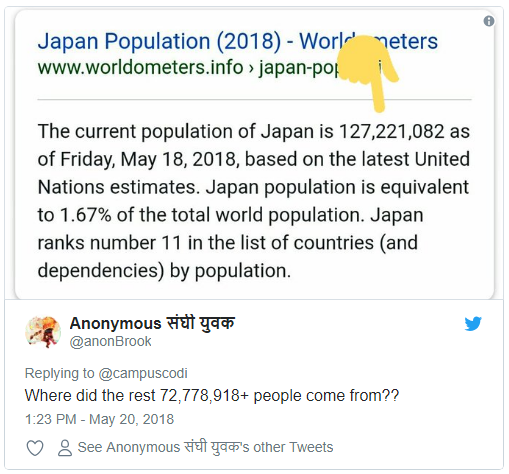
Однако некоторые специалисты обратили внимание на несоответствие заявленной киберпреступником информации с реальными данными, касающимися населения Японии. В Twitter-аккаунте Anonymous संघी युवक появилась следующая запись:

То есть люди задаются вопросом — откуда взялись данные о более 72 778 918 человек, когда население Японии составляет лишь 127 221 082.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru