



Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Как минимум один сервер, используемый приложением для отслеживания активности смартфонов подростков, допустил утечку. В результате десятки тысяч учетных записей, как родителей, так и их детей, просочились в Сеть.

Мобильное приложение TeenSafe позиционирует себя как «безопасное» средство для мониторинга систем iOS и Android. TeenSafe позволяет родителям просматривать текстовые сообщения и отслеживать местоположение своего ребенка, также приложение поможет контролировать звонки, историю просмотра веб-страниц и узнать, какие приложения установил подросток.

Однако компания умудрилась оставить свои серверы, которые были размещены в облаке Amazon, незапароленными — любой мог получить к ним доступ. Об этом сообщил британский исследователь в области безопасности Роберт Виггинс.

Виггинсу удалось обнаружить два проблемных сервера, которые были закрыты после того, как эксперт связался с представителями TeenSafe.

«Мы приняли меры, обезопасив наши сервера. Также мы предупредили всех потенциально затронутых пользователей», — утверждают в TeenSafe.

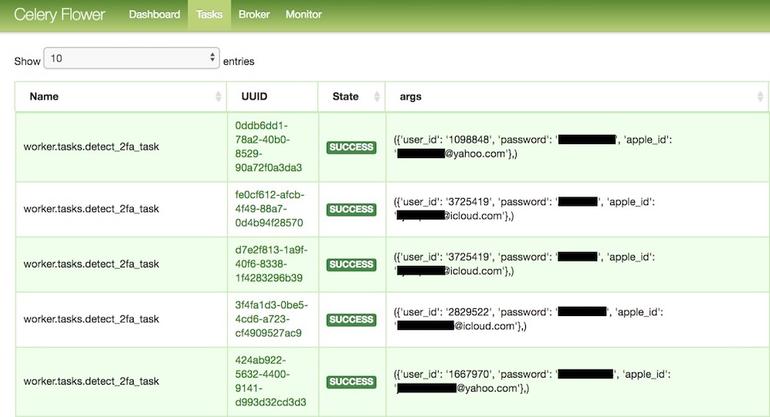
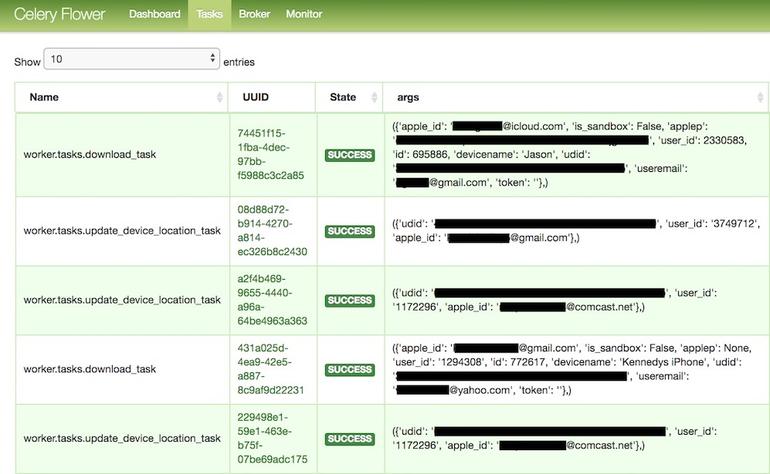
В базе данных, ранее доступной для всех желающих, можно было найти адрес электронной почты родителей, пользующихся TeenSafe, а также Apple ID ребенка, активность которого отслеживается. Более того, имя устройства, его уникальный идентификатор, пароли в простом текстовом виде — все это также было скомпрометировано.

Положительным моментов является тот факт, что ни одной фотографии, как и данных о местоположении, в базе обнаружено не было. Как заверяют в TeenSafe, более миллиона родителей используют возможности этого приложения.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru