



Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Данные пользователей сервиса для мониторинга TeenSafe утекли в Сеть

Как минимум один сервер, используемый приложением для отслеживания активности смартфонов подростков, допустил утечку. В результате десятки тысяч учетных записей, как родителей, так и их детей, просочились в Сеть.

Мобильное приложение TeenSafe позиционирует себя как «безопасное» средство для мониторинга систем iOS и Android. TeenSafe позволяет родителям просматривать текстовые сообщения и отслеживать местоположение своего ребенка, также приложение поможет контролировать звонки, историю просмотра веб-страниц и узнать, какие приложения установил подросток.

Однако компания умудрилась оставить свои серверы, которые были размещены в облаке Amazon, незапароленными — любой мог получить к ним доступ. Об этом сообщил британский исследователь в области безопасности Роберт Виггинс.

Виггинсу удалось обнаружить два проблемных сервера, которые были закрыты после того, как эксперт связался с представителями TeenSafe.

«Мы приняли меры, обезопасив наши сервера. Также мы предупредили всех потенциально затронутых пользователей», — утверждают в TeenSafe.

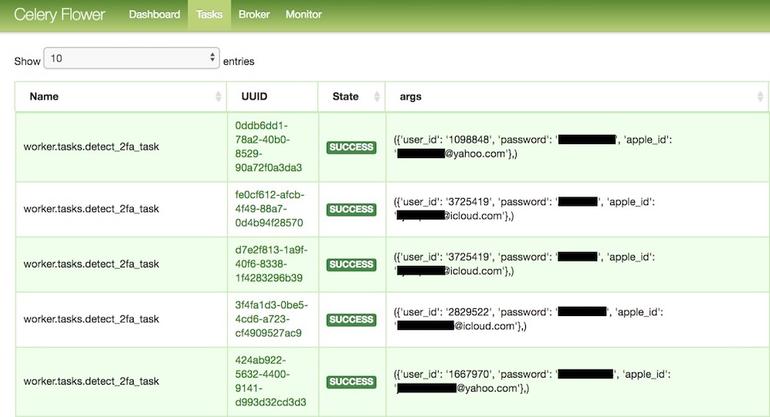
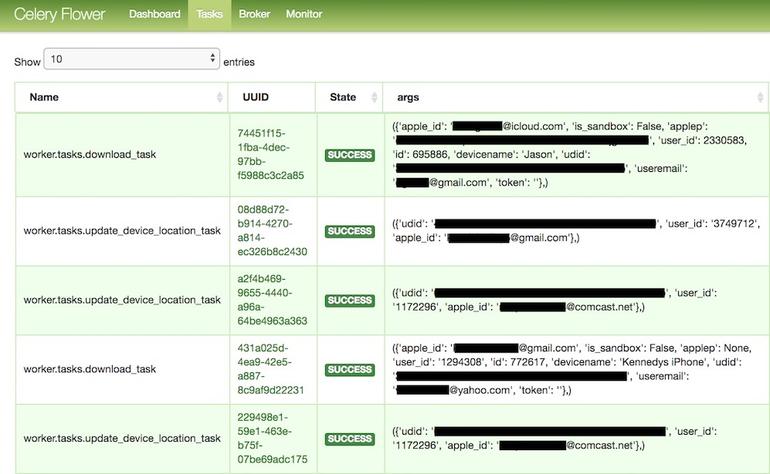
В базе данных, ранее доступной для всех желающих, можно было найти адрес электронной почты родителей, пользующихся TeenSafe, а также Apple ID ребенка, активность которого отслеживается. Более того, имя устройства, его уникальный идентификатор, пароли в простом текстовом виде — все это также было скомпрометировано.

Положительным моментов является тот факт, что ни одной фотографии, как и данных о местоположении, в базе обнаружено не было. Как заверяют в TeenSafe, более миллиона родителей используют возможности этого приложения.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru