



Viber сообщил о блокировке своих серверов на территории России

Viber сообщил о блокировке своих серверов на территории России

Viber сообщил о блокировке своих серверов на территории России

Представители Viber сообщают о проблемах с доступом к серверу мессенджера у российских пользователей. Судя по всему, пока еще рано обвинять во всем Роскомнадзор, однако подозрения у многих уже закрались.

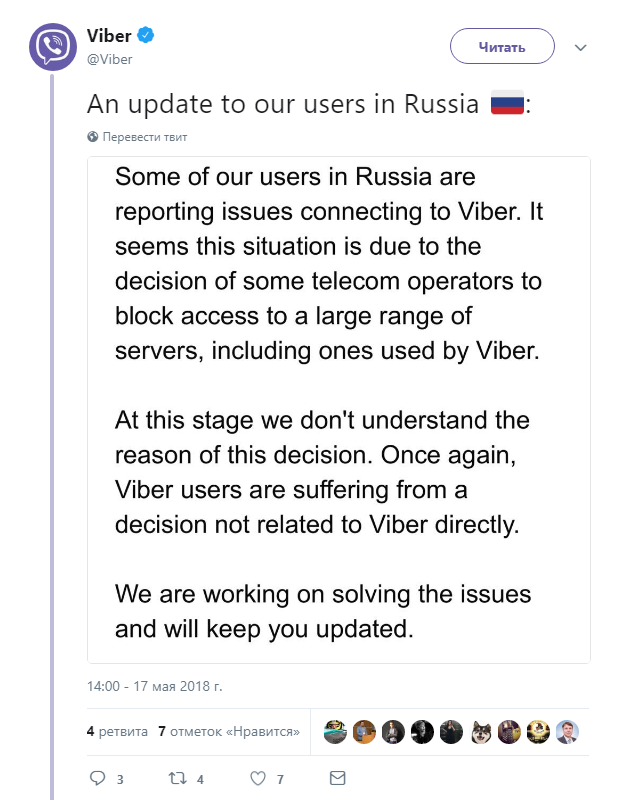
О наличии проблем с доступом Viber сообщил своим пользователям через официальный аккаунт Twitter.

«Похоже, эта ситуация обусловлена решением некоторых операторов связи блокировать доступ к ряду серверов, в том числе тех, которые использует Viber», — пишут представители мессенджера.

Также было отмечено, что проблемы не связаны с деятельностью мессенджера напрямую, а, скорее всего, являются следствием каких-то иных обстоятельств.

Со своей стороны, глава Роскомнадзора Александр Жаров подчеркнул, что это никак не связано с действиями ведомства.

«Роскомнадзор не вносил IP Viber в реестр запрещенных ресурсов, это легко определить, проанализировав выгрузки из единого реестра запрещенной информации за сутки. Проблемы Viber никак не связаны с действиями Роскомнадзора», — цитируют СМИ Жарова.

В начале этого месяца глава Минкомсвязи заявил, что Viber может столкнуться с теми же проблемами, которые власти создали мессенджеру Telegram. В случае непредоставления спецслужбам доступа к ключам шифрования Viber, власти могут обратиться в суд и добиться блокировки мессенджера.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru